


Az élelmiszer-ellátási láncot fenyegeti a szupermarketek hűtőinek intelligens vezérlőit célzó hackertámadás
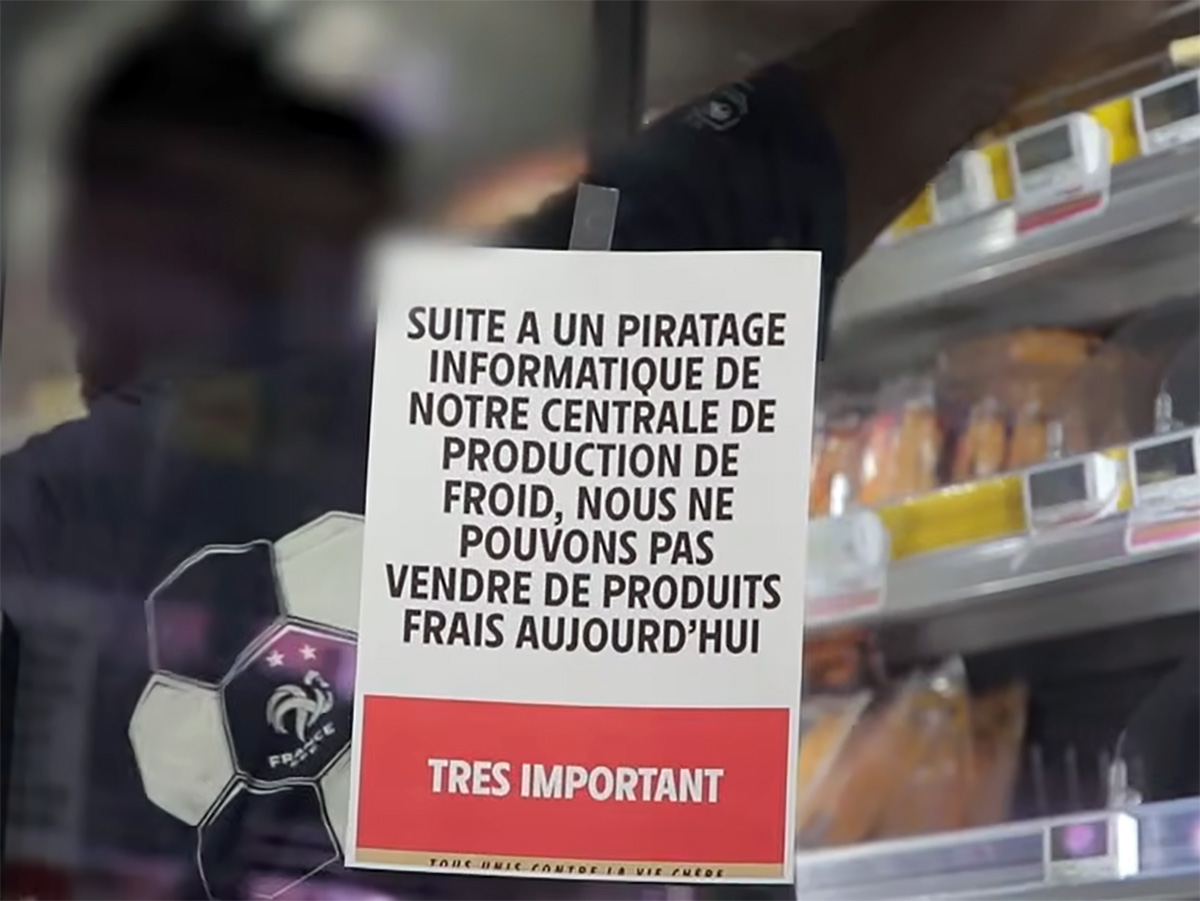
Az élelmiszer-ellátási láncot érő súlyos új fenyegetésként jellemezhető esetben rosszindulatú támadók feltörték egy nagy franciaországi szupermarketlánc intelligens hőmérséklet-szabályozóit, és az összes élelmiszert ki kellett dobni.
A kidobott élelmiszerek miatti veszteség több tízmillió euróra rúgott, de nem a pénzügyi következmények miatt helyezték fokozott készültségbe a francia kibervédelmi hatóságokat.
Október 11-én éjjel a támadók több száz francia szupermarket hűtésvezérlői felett vették át az irányítást, és leolvasztási üzemmódba kapcsolták a hűtőket és fagyasztókat, amelyekben a hőmérséklet a beszámolók szerint elérte az 50 °C-ot. Az Intermarché tulajdonosa, a Les Mousquetaires szerint az érintett üzleteknek minden érintett árut ki kellett dobniuk, a cég vezetője pedig több tízmillió eurós veszteségre számít. A Carrefour, a Coopérative U, a Monoprix és az E.Leclerc üzleteit is támadás érte, bár egyes láncok szerint a dolgozók gyors reagálásának köszönhetően készleteik nagy részét sikerült megmenteni.
A behatolási pontot az üzletek hűtését működtető, távolról elérhető vezérlők jelentették, főként Danfoss AK-SM és AK-SC modellek, amelyeket hűtéstechnikai vállalkozók kezelnek az interneten keresztül. A Danfoss szerint ezek többsége olyan régebbi hardver, amely már nem kap frissítéseket. A francia CERT-FR azóta a Copeland xWeb és a Dixell xWeb eszközöket is felvette a riasztásában szereplő listára. Arra is figyelmeztet, hogy a már nem támogatott berendezéseken értelmetlen visszaállítani a gyári beállításokat, mert az eszközt egyszerűen újra feltörik. Senki sem vállalta a felelősséget, és egyelőre azt sem erősítették meg, hogyan jutottak be a támadók.
A hackerek azonban éppen az ilyen elfeledett hardvereket veszik célba, amelyek kezelőfelülete szabadon elérhető az interneten, és amelyeket valószínűleg évekkel korábban telepített egy vállalkozó, aki aztán soha többé nem foglalkozott velük. A Claroty kutatói augusztusban több ezer, az interneten szabadon elérhető Danfoss-kezelőfelületre figyelmeztettek, és maga a Danfoss is beszámolt arról, hogy 2022-ben hasonló támadások értek szupermarketeket Oroszországban és Izraelben.
Az élelmiszer-ellátás érintettsége azonban valódi fenyegetéssé teszi a támadást, mivel a szupermarketek alacsony árréssel és gyors készletforgással működnek, a megromlott élelmiszert pedig nem lehet egyik napról a másikra pótolni. Egy ellenséges ország fővárosában az üzletek megtámadása például üres polcokhoz vezethet, a Reuters pedig egy elemzőt idézve arról számol be, hogy Spanyolországban, Portugáliában, Lengyelországban, Németországban és Belgiumban is történtek ilyen esetek.
Az ilyen, közérdekű infrastruktúra elleni hackertámadások egyelőre inkább a képességeket és a reakciókat tesztelő megvalósíthatósági próbának tűnnek. 2021-ben egy támadó bejutott a floridai Oldsmar vízművének rendszerébe, és megpróbálta megemelni a lúg szintjét; ezt csak egy, a kurzor mozgását figyelő kezelő akadályozta meg. Ukrajnában 2015-ben mintegy 230 000 fogyasztónál szűnt meg az áramszolgáltatás. A Colonial Pipeline és a húsfeldolgozó JBS működése is leállt akkoriban zsarolóvírusok miatt, és az Egyesült Államok keleti partvidékén is érezhető volt az üzemanyaghiány.
Úgy tűnik, minden esetben a szabadon elérhető, gyengén védett rendszerek jelentik a probléma gyökerét, amelyeknél az egyszerű javításokat gyakran elmulasztják. A kiberbiztonsági elemzők azt javasolják, hogy a vezérlőket válasszák le a nyilvános internetről, a távoli hozzáférést helyezzék VPN mögé, az elavult, hálózatba kapcsolt berendezéseket pedig cseréljék le ahelyett, hogy a legjobbakat remélnék, még akkor is, ha azok továbbra is kifogástalanul működnek.
 Add as a preferred source on Google


