


ChatGPT, Claude, Grok: A beszélgetéseid nyomkövetőkhöz kerülnek
Egy AI-asszisztenssel csevegni magánbeszélgetésnek érződik. A legtöbb szolgáltatásnál azonban harmadik felek is belehallgatnak, legalábbis közvetve. A madridi IMDEA Networks Institute kutatói kilenc asszisztenst vizsgáltak böngészőben, közülük nyolcat pedig Android-alkalmazásként is, köztük a ChatGPT-t, a Claude-ot, a Geminit, a Grokot és a Perplexityt. Mindegyik szolgáltatás kapcsolatba lépett legalább egy hirdetési vagy analitikai céggel, és a csapat összesen 44 olyan vállalatot számolt össze, amely adatokat kapott. A kilenc webes változatból hat, a nyolc alkalmazásból pedig három a beszélgetések egyes részleteit is továbbította, például a csevegés linkjét, címét vagy akár a felhasználó által beírt szöveget. A teszteket Spanyolországban végezték 2026 májusában. A tanulmányt elfogadták a Privacy Enhancing Technologies Symposiumra, és várhatóan 2027 júliusában jelenik meg.
Mi jut el valójában a nyomkövetőkhöz
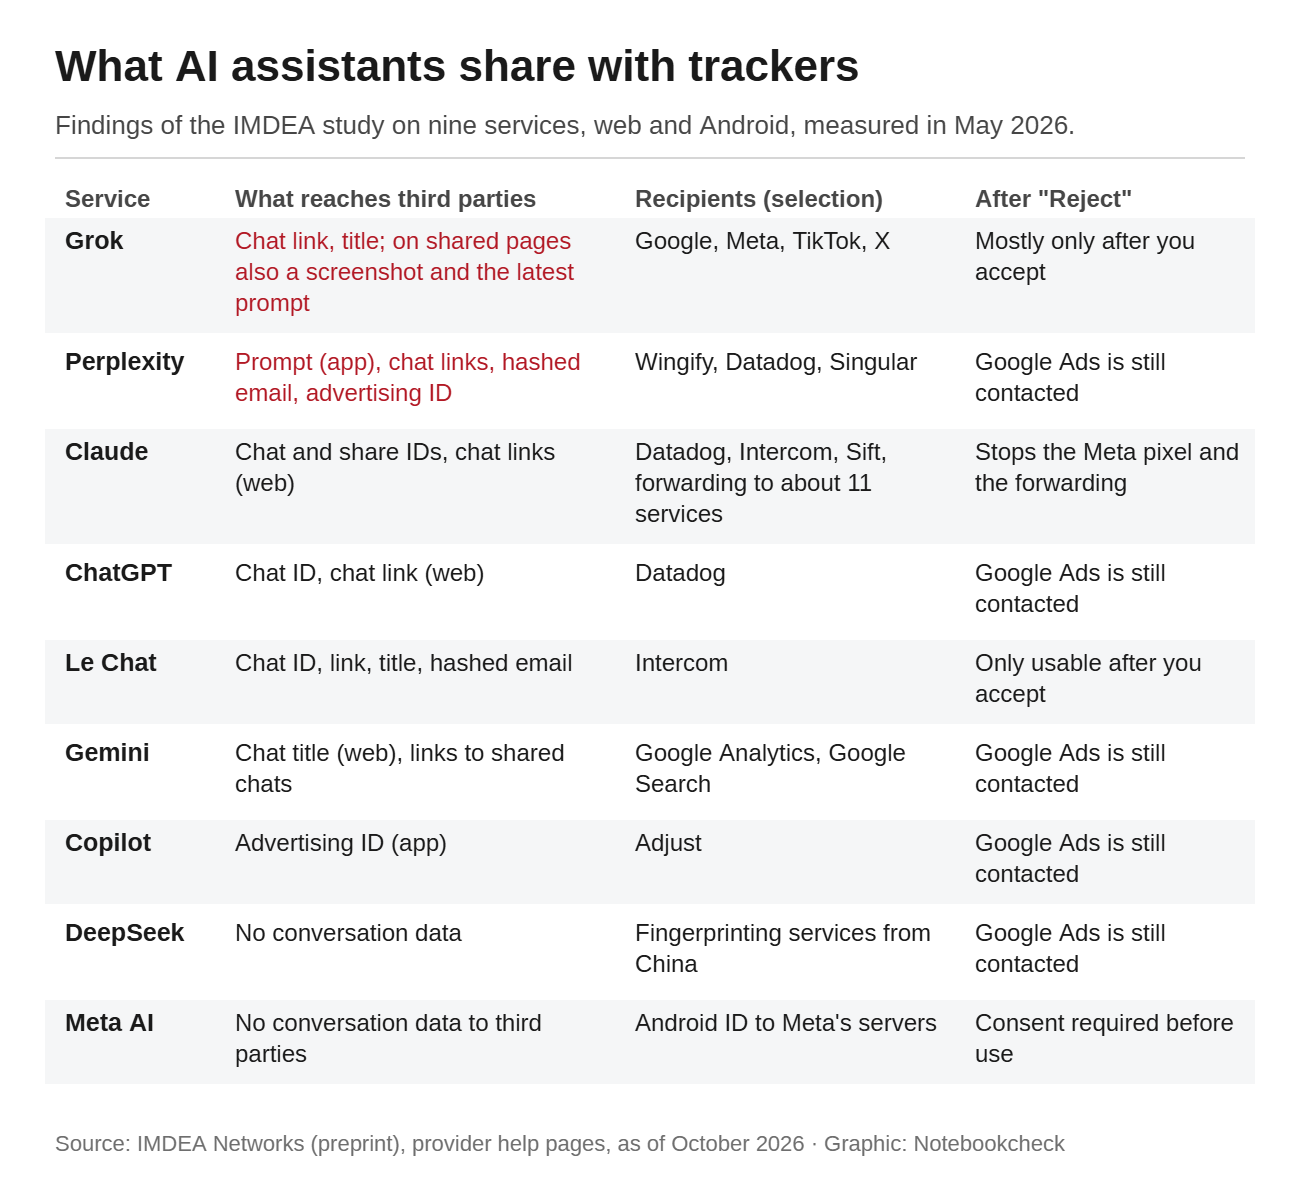
Leggyakrabban a beszélgetés linkje szivárgott ki: ezt öt webes változat továbbította, köztük a ChatGPT, a Claude és a Grok. Ez ártalmatlannak hangzik, de nem mindig az. A szolgáltatástól függően bárki megnyithatja a teljes beszélgetést, aki rendelkezik a linkkel. A Grok, a Gemini és a Mistral Le Chat nevű asszisztense a csevegések címét is továbbította, amelyet az AI az első kérdésed alapján állít elő. A Grok ment a legmesszebbre. A megosztott oldalakon a link és a cím mellett egy képernyőképet és a legutóbbi felhasználói utasítást is elküldte a Google-nek, a Metának és a TikToknak. A Perplexity Android-alkalmazása a felhasználók által beírt szöveget egy Wingify nevű tesztelési szolgáltatásnak küldte el.
Már egy cím is sokat elárulhat. Ha a fizetésedről és egy ahhoz illő lakáshitelről kérdezel, a csevegés címe pontosan erről fog szólni. A vizsgálat során az ilyen adatok általában a felhasználói fiókhoz kötött azonosítókkal, például hash-elt e-mail-címmel együtt kerültek továbbításra, ami lehetővé teszi a különböző szolgáltatásokban használt profilok összekapcsolását. „A legtöbb felhasználó sehonnan sem tudhatja, hogy ez történik, a felületen semmi látható jel nem figyelmezteti őket erre” – mondta Aniketh Girish, az IMDEA csapatának tagja.
A kutatók hangsúlyozzák, hogy nincs bizonyítékuk arra, hogy a címzettek elolvasták a beszélgetéseket. Egy szándékosan elhelyezett linkekkel végzett teszt azonban megmutatja, milyen messzire juthat el egy link. A Grokon ezeket a linkeket 14 országban található számítógépekről 70 alkalommal nyitották meg, egyes esetekben napokkal később. A Claude, a Copilot, a DeepSeek és a Le Chat egyaránt csak egyszer, közvetlenül a beküldés után kérte le őket. Júliusban a Google keresési találatai között megjelenő Claude-beszélgetések egyértelművé tették, hogy a megosztott csevegések nem mindig maradnak privátak.
A sütik elutasítása segít, de csak részben
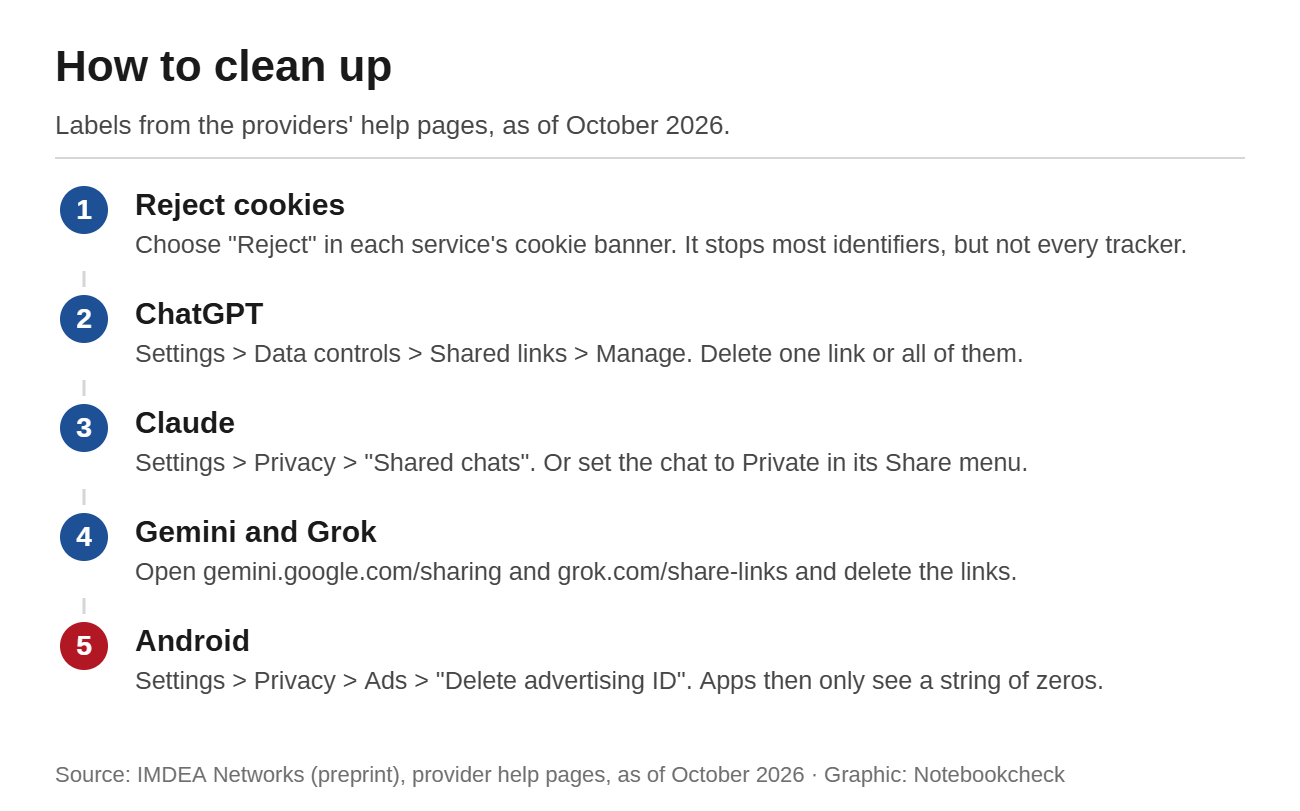
A sütik elutasítása az első lépés, és valóban segít. A vizsgálatban az azonosítók mintegy háromnegyede csak az „Összes elfogadása” gombra kattintás után jutott el harmadik felekhez. A Claude esetében például az elutasítás leállította a Meta-pixelt és az Anthropic saját szerverein keresztül mintegy 11 szolgáltatásnak történő szerveroldali adattovábbítást. A böngészőben működő reklámblokkoló nem tudja megakadályozni az ilyen adattovábbítást, mert az soha nem halad át a számítógépeden. Az elutasítás azonban továbbra sem jelent teljes megoldást. Az „Elutasítás” gombra kattintás után a nyomkövetők 80,8%-a aktív maradt, és a kilenc ingyenes szolgáltatás közül négy továbbra is gyűjtött adatokat. A kilenc szolgáltatás közül hat továbbra is kapcsolatba lépett a Google Ads szolgáltatással. A fizetős előfizetés magukkal a nyomkövetőkkel szemben nem sokat segít, bár a kutatók a legerősebb adatvédelmi beállításokat a fizetős csomagokban találták, nem pedig a legtöbb ember által használt ingyenes változatokban.
Telefonokon a hirdetési azonosító is szerepet kap. A Perplexity, a Grok és a Microsoft Copilot elküldte ezt harmadik feleknek. A hirdetési hálózatok ezzel az azonosítóval kapcsolják össze a különböző alkalmazásokban végzett tevékenységeidet. Android 12 és újabb verziók esetén a Beállítások, Adatvédelem, Hirdetések menüpontban, majd a „Hirdetési azonosító törlése” lehetőséget választva törölheted. Az alkalmazások ezután csak egy nullákból álló karaktersorozatot látnak. A vizsgálatban a DeepSeek és a Meta AI nem osztotta meg a beszélgetések tartalmát külső nyomkövetőkkel. A DeepSeek ugyanakkor használ kínai digitálisujjlenyomat-képző szolgáltatásokat. A Meta AI az Android-azonosítót a Meta saját szervereire küldi.
Tegyen rendet a megosztott csevegései között
A megosztott beszélgetéseknél teheti a legtöbbet, mert minden nagy szolgáltatónál bárki elolvashatja a tartalmukat, aki rendelkezik a hivatkozással. A ChatGPT a Beállítások, Adatkezelés, Megosztott hivatkozások menüpont alatt sorolja fel az összes megosztott hivatkozást, ahol egyenként vagy egyszerre is törölheti őket. A Claude a Beállítások, Adatvédelem menüpont „Megosztott csevegések” szakaszában tárolja őket, de a csevegést a Megosztás menüben is visszaállíthatja privátra. A Google a gemini.google.com/sharing oldalon sorolja fel a Gemini-hivatkozásait, az xAI pedig a grok.com/share-links oldalon a Grok-hivatkozásokat. A Perplexity esetében a kutatók azt javasolják, hogy a megosztási beállításokban állítsa privátra a beszélgetéseket. A hivatkozás törlése azonban csak az újabb látogatásokat akadályozza meg. A mások által korábban készített másolatok és képernyőképek megmaradnak.
A tanulmány egyelőre nemigen késztette lépésre a szolgáltatókat. A kutatók áprilisban elküldték megállapításaikat az európai adatvédelmi hatóságoknak, a spanyol AEPD hatóság pedig júniusban felvetette a kérdést az Európai Adatvédelmi Testületnél. A csapat a GDPR szempontjából két problémát lát. Az adatvédelmi szabályzatok említik a hirdetési partnereket, de nem mondják ki egyértelműen, hogy a beszélgetések adatait is továbbítják nekik, és a kutatók nem látnak jogalapot erre az adatmegosztásra. A szerzők szerint egyik szolgáltató sem reagált hivatalosan. A Perplexity már áprilisban eltávolította a Meta-képpontot, valószínűleg egy amerikai csoportos kereset miatt. Az OpenAI augusztus közepe óta említi a harmadik felek nyomkövetőit az adatvédelmi szabályzatában. A Grok szeptemberben még mindig nyilvánosan hozzáférhető hivatkozásokat adott ki. Ha olyan érzékeny témákról kérdez, mint az egészség vagy a pénzügyek, az MI betanítása, amelyből a nagy szolgáltatóknál ki lehet lépni, csak az érem egyik oldala. Ugyanilyen fontos, hogy maga a beszélgetés hová kerül, különösen most, hogy az OpenAI hirdetéseket vezet be a ChatGPT-ben.
Forrás(ok)
IMDEA Networks: Promptolj, mint egy pillangó, csípj, mint egy nyomkövető (PETS 2027)
IMDEA Networks: Az AI-val folytatott beszélgetéseid talán nem olyan bizalmasak, mint gondolnád
LeakyLM: Az AI-asszisztensek kiszivárogtatják a beszélgetéseidet
OpenAI Súgóközpont: Beszélgetések és ütemezett feladatok megosztása a ChatGPT-ben
Claude Súgóközpont: Nyilvános linkek megosztott beszélgetésekhez
Gemini-alkalmazások súgója: Beszélgetések megosztása a Gemini-alkalmazásokból
 Add as a preferred source on Google


