


Bejelentkezés a Google-fiókkal: Az alkalmazás törlése nem vonja vissza a hozzáférést
A kék gomb fél percet takarít meg. Nincs űrlap, nincs új jelszó, egy érintés a „Bejelentkezés a Google-fiókkal” gombra, és a szolgáltatás máris készen áll. Ezután következik az a rész, amit senki sem lát. A szolgáltatás kap egy tokent, és ez a token most már a szolgáltatáshoz tartozik. A szolgáltató szerverein tárolódik, nem a telefonodon. Ezért marad ott az alkalmazás törlése után is.
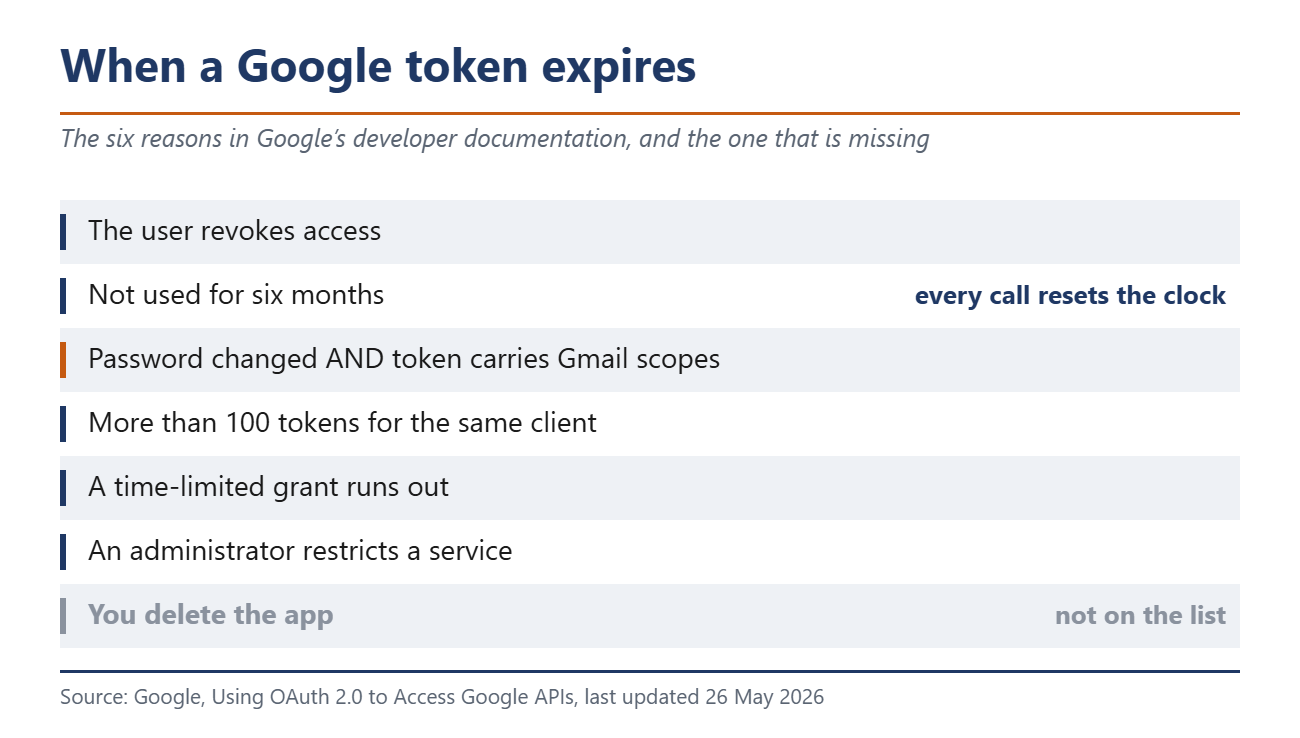
A Google fejlesztői dokumentációja felsorolja azokat az okokat, amelyek miatt egy frissítési token működése megszűnik. Lejár, ha a felhasználó visszavonja a hozzáférést. Lejár hat hónapos használat nélkül. Lejár, ha a felhasználó megváltoztatja a jelszavát, és a token Gmail-hatóköröket tartalmaz. Lejár továbbá, ha a fiókban ugyanazon klienshez több mint 100 token található, ha egy időkorlátozott jogosultság lejár, vagy ha egy rendszergazda korlátozza a szolgáltatást. Az alkalmazás törlése nem szerepel ezen a listán. Az eltávolítás soha nem jut el a szolgáltató szerveréhez.
A hat hónapos szabály nem tisztázza a helyzetet
Ez a második ok megnyugtatónak tűnik. Fél év, aztán vége. Az óra csak akkor jár, amíg semmi sem érinti a tokent, és minden hívás nullára állítja vissza. Egy olyan szolgáltatás, amely háttérben szinkronizálja a névjegyeket, korlátlanul megújítja saját hozzáférését. Ugyanez vonatkozik arra is, amely hetente egyszer olvassa be a naptáradat. A szabály csak ott érvényes, ahol egyébként sem történik semmi.
A Google 2025 júniusában bevezetett egy második törlési mechanizmust, amelynek kétféle hatása van. A hat hónapja nem használt fejlesztői kliensek automatikusan törlődnek. A súgóoldal részletesen leírja, mi nem fog többé működni. A szolgáltatás már nem használható a „Bejelentkezés a Google-fiókkal” funkcióhoz, és a meglévő tokenek érvényüket vesztik. Így egy olyan szolgáltatás, ahol soha nem állított be saját jelszót, egy napon megtagadhatja a megnyitást.
Az új jelszó csak a beérkező leveleket védi
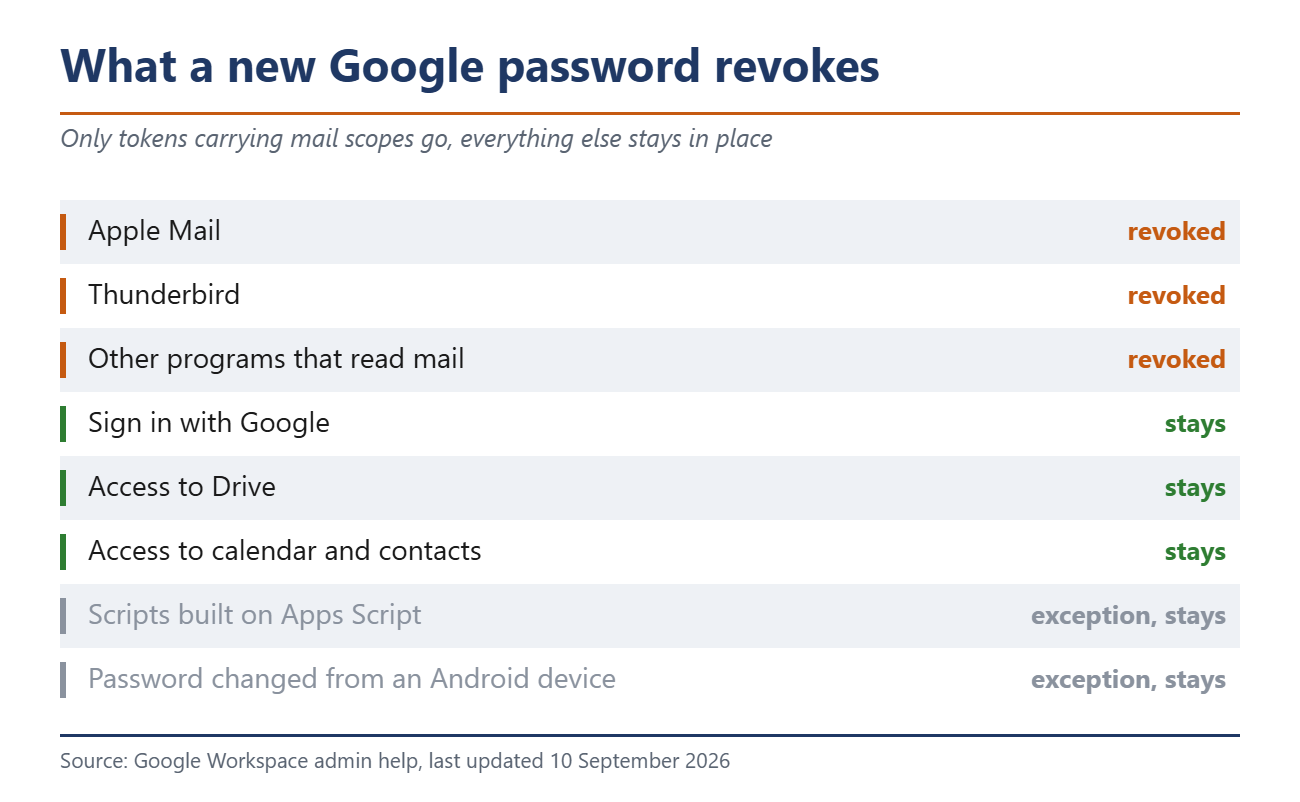
A leggyakoribb tanács, ha valami nem stimmel, az, hogy változtasd meg a jelszavad. A Google-nál ez egy helyen működik. Az adminisztrátori súgó szerint bizonyos termékek tokenjei visszavonásra kerülnek a jelszó megváltoztatásakor, és ez az e-mail-hozzáféréssel rendelkezőket érinti. Az Apple Mail és a Thunderbird leáll a szinkronizálással. Ugyanez vonatkozik az e-maileket olvasó egyéb programokra is.
Minden más érintetlenül megmarad az új jelszó beállítása után. Ide tartozik a sima „Bejelentkezés a Google-fiókkal” funkció, a Drive-hoz, a naptárhoz és a névjegyekhez való hozzáférés. A fejlesztői dokumentációban található az a döntő fél mondat, amelyet az iparágon kívül senki sem olvas el. A token érvényét veszti, amikor a felhasználó megváltoztatja a jelszót, és az a token Gmail-hatóköröket tartalmaz.
Még az e-mailek esetében is három kivételt nevez meg a Google. Az Apps Script-en alapuló szkriptek kivételt képeznek. Ha a jelszót Android-eszközről változtatják meg, az eszköz hozzáférése változatlan marad. Az ilyen módon hitelesített IMAP-munkamenetek sem érintettek.
Hol keressük, szolgáltatónként
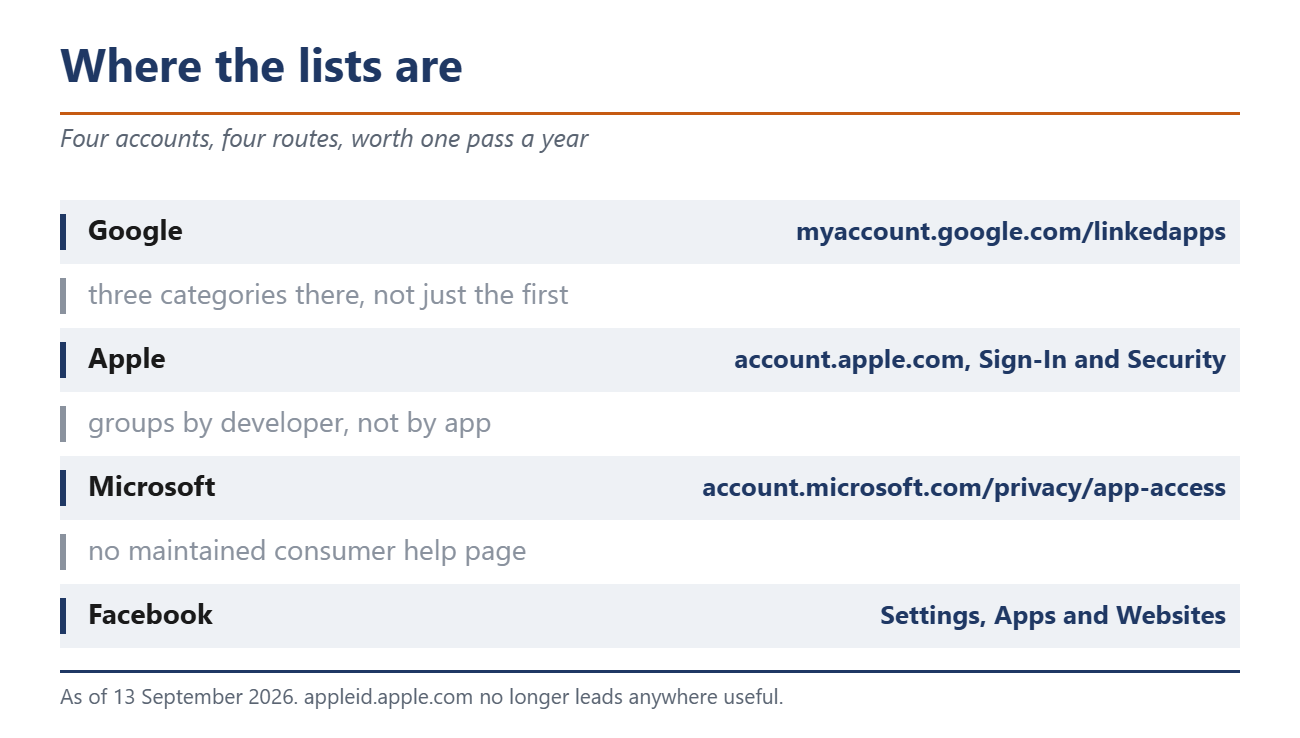
A Google a listát a myaccount.google.com/linkedapps oldalon tartja. Három kategóriát tartalmaz, és aki csak az elsőt ellenőrzi, az a fele elmarad. A „Bejelentkezés a Google-fiókkal” a egyszerű bejelentkezéseket fedi le. A „Fiókhozzáférés” azokat a szolgáltatásokat fedi le, amelyek adatokat olvasnak. A „Kapcsolt fiókok” alkotják a harmadik csoportot. Egy bejegyzés eltávolításához válassza ki azt, nyissa meg a részleteket, majd válassza ki, hogy leállítja-e a „Bejelentkezés a Google-fiókkal” használatát, vagy eltávolítja a hozzáférést.
Az Apple áthelyezte az oldalt. A régi appleid.apple.com már nem vezet sehova. A jelenlegi súgóban az account.apple.com oldalt, majd a „Bejelentkezés és biztonság” menüpontot, végül a „Bejelentkezés az Apple-fiókkal” menüpontot kell kiválasztani. iPhone-on az elérési út a „Beállítások”, a saját neved, majd az „Apple-fiókkal való bejelentkezés”. Itt egy részlet fontos, mivel az Apple fejlesztő szerint csoportosít, nem pedig alkalmazás szerint. Egy hozzáférés eltávolítása az adott fejlesztő összes alkalmazásából eltávolítja azt.
A Facebookon a szakasz neve „Alkalmazások és webhelyek”. A Microsoft-fiókok esetében a account.microsoft.com/privacy/app-access oldalra kell lépni, de érdemes tudni egy fontos apróságot. Erről egyetlen naprakész fogyasztói súgóoldal sem szól, a hivatalos Microsoft-útmutató pedig a munkahelyi és iskolai fiókokkal foglalkozik. Az útmutatóban azonban van egy sor, amelyet a fogyasztóknak érdemes megjegyezniük: egyes engedélyeket nem lehet visszavonni, ha a rendszergazda egyszer már megadta őket.
Mit nem tud a visszavonás
A tisztítás itt véget ér, és ezt a Google is így fogalmazza meg a saját súgójában. A kapcsolat törlése leállítja az automatikus bejelentkezést. Nem törli azonban a harmadik fél szolgáltatásában tárolt adatokat.
A Facebook hasonlóképpen fogalmaz, és továbbadja a problémát. A súgó szerint az alkalmazás vagy játék tárolhatott információkat a használat idejéből, és a fejlesztővel kell felvenni a kapcsolatot az általuk még mindig tárolt adatok törlése érdekében. Az Apple ugyanezt mutatja be egy másik szemszögből. Ha másodszor is bejelentkezik az Apple-fiókjával, visszakerül ugyanabba a fiókba.
Az illinoisi Chicagói Egyetem kutatói 95 jelentős szolgáltatás esetében vizsgálták ezt a jelenséget. A kutatási eredményeket 2018-ban mutatták be az USENIX Security konferencián. Akkor az általuk értékelt szolgáltatások 89,5 százaléka egyáltalán nem kínált lehetőséget az aktív munkamenetek érvénytelenítésére. Az adatok nyolc évesek, és a működési mechanizmusok nem változtak.
Hány kapcsolata van átlagosan egy fióknak, azt senki sem tudja. A Google, az Apple, a Microsoft és a Meta nem hozza nyilvánosságra ezt a számot, és egyetlen tanulmány sem méri ezt. Ez a hiányosság önmagában is választ ad arra, hogy mennyire figyelik ezt a területet.
Miért nem ez egy gondolatkísérlet
2025 augusztusában támadók a Salesloft Drift alkalmazáshoz tartozó, ellopott tokeneket használtak fel, hogy számos vállalat Salesforce-adataihoz hozzáférjenek. A Google Threat Intelligence dokumentálta az események sorozatát. A hozzáférés augusztus 8-án kezdődött, és legalább augusztus 18-ig tartott. Egy nappal később a támadók már néhány Google Workspace-fiók e-mailjeit is elolvasták. A Salesloft és a Salesforce az utolsó észlelt hozzáférés után két nappal visszavonta az összes aktív tokent. A jelszavak nem segítettek, és a kétfaktoros bejelentkezés sem, mivel egy érvényes tokenhez egyikre sincs szükség.
A Meta elismerte, hogy saját tisztítási folyamata is kudarcot vallhat. 2020-ban a vállalat közölte, hogy egy hiba miatt becslések szerint 5 000 fejlesztő továbbra is információkat kapott. A felhasználók több mint 90 napja nem nyúltak azokhoz az alkalmazásokhoz.
A te részéről a teendő csekély. Négy lista, mindegyiket átnézni egyszer, és ki a felesleges dolgok közül mindaz, amit nem ismer fel, vagy hónapok óta nem használt. Ha utána egy szolgáltatás már nem nyílik meg, akkor megkapja a választ arra, hogy az még működött-e.
Forrás(ok)
developers.google.com/identity/protocols/oauth2
support.google.com/accounts/answer/13533235
support.google.com/a/answer/6328616
support.apple.com/de-de/102571
www.facebook.com/help/170585223002660
cloud.google.com/blog/topics/threat-intelligence/data-theft-salesforce-instances-via-salesloft-drift
about.fb.com/news/2020/07/improving-data-limits-simplifying-terms/
 Add as a preferred source on Google


