


A régi munkahelyi e-mail-címed továbbra is működik, és a Google is ezt ajánlja
Az utolsó napján visszaadja a laptopot, a kulcsot és a belépőkártyát. Senki sem gondol az e-mail-címre, mert azt nem kell visszaadni. Ott marad, ahol mindig is volt: egy szerveren, amelyet most már valaki más kezel.
Ennek semmi jelentősége nem lenne, ha a cím kizárólag a munkához kapcsolódna. Sokak számára azonban egy második célt is szolgál. Ez a magánfiókok helyreállítási címe. Egy bolt, egy streaming-szolgáltatás, egy olyan fiók, amelyet akkor hoztak létre, amikor még a munkahelyi címet használták a leggyakrabban. És bárki, aki elolvassa ezt a címet, megnyomhatja a „jelszó elfelejtése” gombot ezeken a fiókokon.
A Google ezt ajánlja a rendszergazdáknak
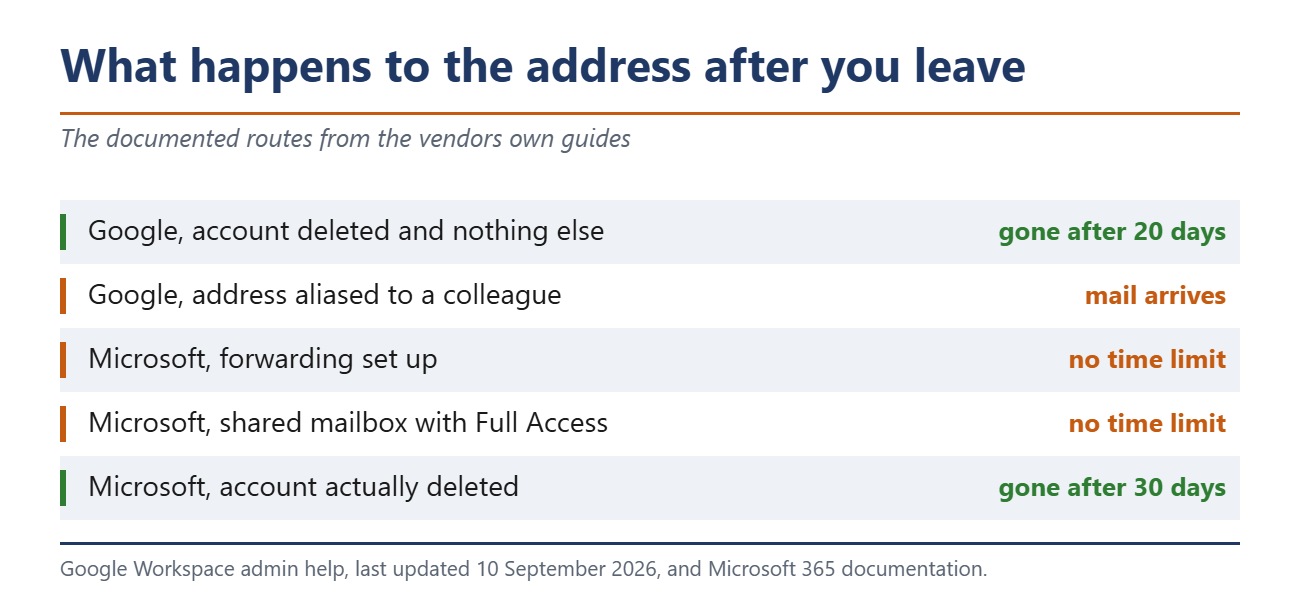
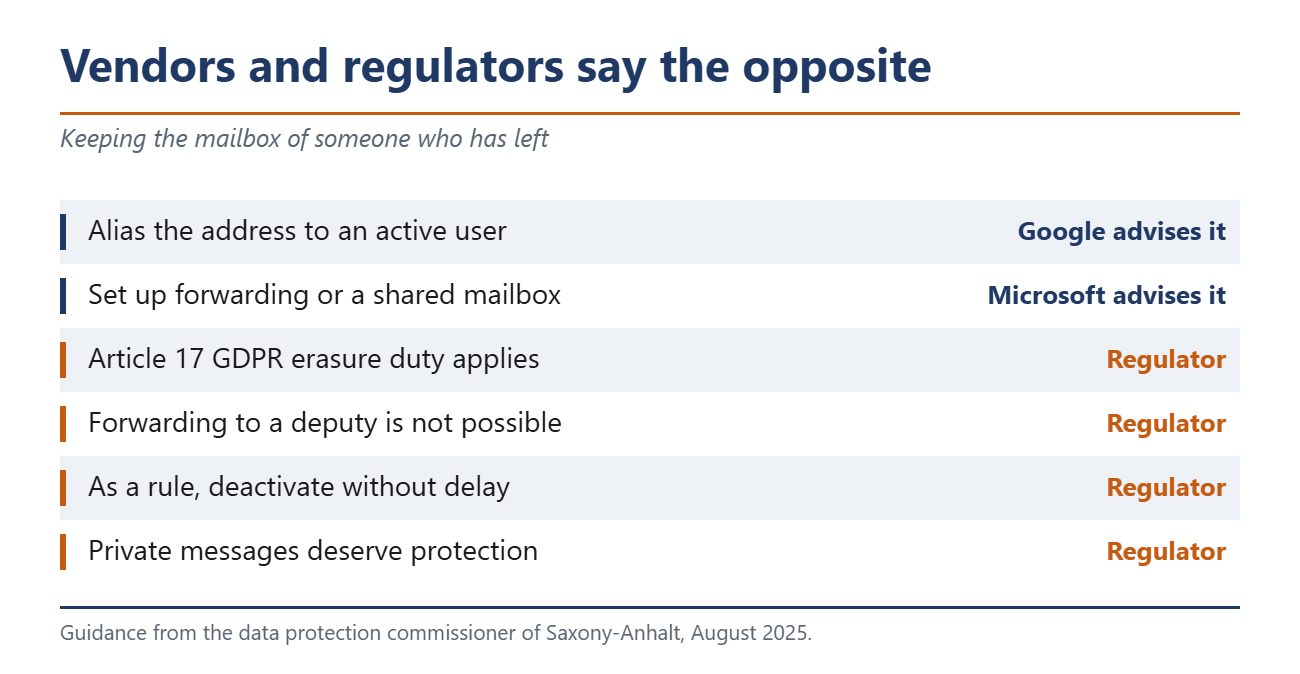
A rendszergazdáknak szóló Workspace-dokumentáció kitér erre az esetre. Leírja, hogyan kell törölni egy távozó munkavállaló fiókját, majd a régi e-mail-címet álnévként hozzárendelni egy jelenlegi felhasználóhoz. A lényeg az, hogy a régi címre küldött üzenetek nem tűnnek el. Ehelyett az elsődleges fiók beérkező levelei közé kerülnek.
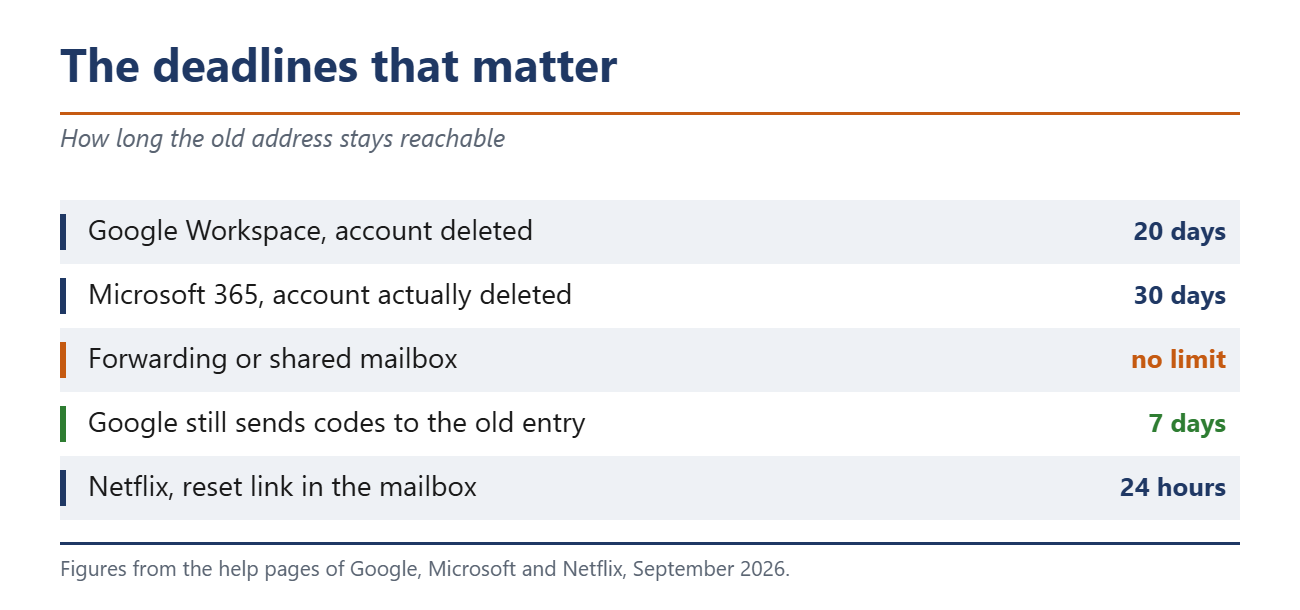
Ez nem szürke zóna. Ez a dokumentált szolgáltatói ajánlás, amelyet legutóbb idén szeptember 10-én frissítettek. A vállalat szempontjából ez logikus, mert ellenkező esetben az ügyfélkérdések eltűnnének. A Google emellett egy átadási időszakot is biztosít. A cím 20 nappal a fiók törlése után távozik a Workspace-ből, és addig hozzárendelhető egy másik felügyelt felhasználóhoz.
Ugyanez az útmutató még valami mást is mond. A Google arra kéri a rendszergazdákat, hogy távolítsák el a távozó alkalmazott helyreállítási e-mail-címét és telefonszámát, hogy az illető ne tudjon jelszó-helyreállítással visszajutni a vállalati fiókba. A vállalat így védve van a volt alkalmazottal szemben. A fordított irányú eljárás nem szerepel az útmutatóban.
A Microsoft is aktív állapotban tartja a címet
A Microsoft 365 útmutatója nagyjából ugyanezt írja. Azt mondja, hogy aktív állapotban tarthatja a volt alkalmazott e-mail-címét arra az esetre, ha az ügyfelek vagy partnerek még mindig oda írnak. Az átirányítás pedig biztosítja, hogy az üzenetek eljussanak ahhoz, aki átveszi a munkát.
A Microsoft által leírt második lehetőség a megosztott postafiókká alakítás. Minden meglévő e-mail és naptárbejegyzés megmarad, és több személy is hozzáférhet hozzájuk. A megfelelő jogosultság neve „Teljes hozzáférés”. Ez lehetővé teszi a kijelölt fiók számára, hogy elolvassa és kezelje mások postafiókjában található e-maileket.
Ugyanebben az útmutatóban egy mellékmegjegyzés dönti el a kérdést. Átirányítás vagy megosztott postafiók esetén a távozó alkalmazott fiókját nem szabad törölni, mert az a beállítás alapját képezi. Az a közkeletű vélekedés, miszerint 30 nap után minden eltűnik, tehát csak akkor érvényes, ha a fiókot törlik. Átirányítás esetén a cím határozatlan ideig működik.
Mit lehet elérni pusztán egy e-mail-címmel
Az, hogy a címhez való hozzáférés elegendő-e a fiók átvételéhez, a szolgáltatástól függ. Nincs általános válasz, és ez teszi az egészet érdekesé.
A Netflix a súgójában két visszaállítási módot ismertet: e-mailben vagy SMS-ben, és az SMS-es módszerhez regisztrált telefonszámra van szükség. Szám nélkül csak az e-mailes módszer marad. A link 24 óra múlva lejár, addig azonban önmagában is elegendő. A Microsoft-fiók egy ellenőrző kódot küld a tárolt elérhetőségek egyikére. Ha csak a munkahelyi cím van tárolva, az is elegendő.
Más szolgáltatók esetében a nyilvános súgóoldalak alapján nem lehet következtetni. A PayPal csak egy biztonsági ellenőrzésről tesz említést anélkül, hogy megnevezné a módszereket, az Amazon súgólapja pedig blokkolja az automatizált kéréseket. Így nem támasztható alá az az állítás, hogy mindenhol elegendő az e-mailes hozzáférés. Más a helyzet azoknál a szolgáltatásoknál, amelyek egy alkalmazáson keresztül vagy hardveres kulccsal kérnek második megerősítést. Ott ez nem elegendő.
A német szabályozó hatóságok másképp látják a dolgot
Itt ütköznek a szolgáltatók tanácsai és a német jog. A Szász-Anhalt tartományi adatvédelmi biztos 2025 augusztusában útmutatást tett közzé a távozó alkalmazottakról. Ez a Google és a Microsoft tanácsainak ellentétét állítja.
Az útmutatás szerint egy személy nevét tartalmazó postafiók elveszíti szerződéses alapját, amint az adott személy távozik, ami az Általános Adatvédelmi Rendelet 17. cikke szerinti törlési kötelezettséget vonja maga után. Ezért nem megengedett az e-mailek továbbítása egy helyettesnek vagy utódnak, és az sem, hogy hozzáférést biztosítsanak számukra a postafiókhoz. A biztos írása szerint általános szabályként az azonnali deaktiválás szükséges.
Az útmutató még az itt leírt esetet is előre látja. A magánüzenetek akkor is beérkeznek, ha a munkahelyi e-mail fiók magáncélú használata tilos volt, és ezek az üzenetek védelmet érdemelnek. A munkáltató hozzáférésének nincs jogalapja. Az, hogy emellett alkalmazandó-e a távközlési titoktartás, még nem tisztázott, mivel a bíróságok eltérően döntöttek, és nincs legfelsőbb bírósági döntés.
Mi bizonyított és mi nem
Nincs olyan nyilvános eset, amely dokumentálná egy magánfiók átvételét egy továbbra is működő munkahelyi e-mail-címen keresztül. Ezt fel kell jegyezni. Ami bizonyított, az a mechanizmus, valamint két ehhez kapcsolódó eset, amelyek megmutatják, mennyire valószínű ez a forgatókönyv.
Dylan Ayrey, a Truffle Security biztonsági kutatója 2025 januárjában megvásárolta egy megszűnt startup domainjét. Ezután újra létrehozta rajta a korábbi alkalmazottak e-mail fiókjait. Elmondása szerint így bejutott a ChatGPT-, Slack-, Notion- és Zoom-fiókjaikba, valamint a társadalombiztosítási számokat tároló HR-rendszerekbe. A Crunchbase adatbázisából több mint 100 000 olyan domainnevet szerzett, amelyek megszűnt, de megvásárolható startupokhoz tartoztak. Érvelése megalapozott, mivel egy magánszemélynek nincs módja megvédeni ezeket az adatokat a távozás után. A Google vitatja a biztonsági résként való értelmezést, és arra irányítja a fejlesztők figyelmét, hogy az e-mail-cím helyett egy megváltoztathatatlan azonosítót használjanak.
A második eset a Microsoft saját támogatási fórumáról származik. 2025 áprilisában egy felhasználó arról számolt be, hogy kizárták egy 15 éve használt Outlook-fiókjából, mert a helyreállítási e-mail-címet a régi munkahelyén kikapcsolták. Abban a postafiókban tanulmányi dokumentumok, bevándorlási papírok és egy folyamatban lévő álláspályázat is volt. A moderátor válasza rövid volt, mivel az alternatív megoldások csak akkor működnek, ha egy második e-mail-cím vagy telefonszám is szerepel a rendszerben.
Hányan használnak munkahelyi e-mail-címet magánfiókjaikhoz, az nem ismert. Keringnek ugyan számadatok, de azok nem állják ki a vizsgálatot, mivel az eredeti források eltűntek.
10 perccel az utolsó nap előtt
Nézze át a fontos fiókokat, és ellenőrizze, melyik cím van megadva a fiók-helyreállításhoz. A Google a biztonsági beállítások között tárolja, a Microsoft a biztonsági adatok alatt, míg az online áruházak és streaming szolgáltatások általában magában a fiókban tárolják.
A Google saját súgója a fiók-helyreállítási címekről csak annyit mond, hogy válasszon egyet, amelyet rendszeresen használ, és ne azt, amellyel bejelentkezik. Nem figyelmeztet a munkahelyi címekre. Erre a lépésre magának kell gondolnia.
Egy apró részlet megkönnyíti a dolgot. A helyreállítási adatok módosítása után a Google még hét napig továbbra is a régi bejegyzésre küldi a kódokat. Ha tehát röviddel a költözés után vált át, mindkét útvonal egy hétig nyitva marad. Ha a költözés előtt vált át, a probléma egyáltalán nem merül fel.
Forrás(ok)
knowledge.workspace.google.com/admin/users/add-or-delete-an-alternate-email-address-email-alias
support.google.com/a/answer/6329207
support.google.com/a/answer/33314
learn.microsoft.com/en-us/microsoft-365/admin/add-users/remove-former-employee
learn.microsoft.com/en-us/microsoft-365/admin/add-users/give-mailbox-permissions-to-another-user
trufflesecurity.com/blog/millions-at-risk-due-to-google-s-oauth-flaw
 Add as a preferred source on Google


