


Feltörték az OpenCode-ot, a felhasználókat API-kulcsaik visszavonására szólítják fel
Az OpenCode különböző AI-szolgáltatók modelljeit támogatja, így a fejlesztők saját API-kulcsaikkal használhatják a nyílt forráskódú programozási eszközt. Az OpenCode most e-mailben figyelmeztette a felhasználókat, hogy a munkaterületeiken mentett, külső szolgáltatókhoz tartozó kulcsok egy adatvédelmi incidens során illetéktelen kezekbe kerülhettek. Több felhasználó szerint a szolgáltatói fiókjukat már meg is terhelték olyan tevékenységekért, amelyeket nem engedélyeztek.
Az e-mailben az OpenCode azt írja, hogy valaki jogosulatlanul hozzáfért egy régi rendszerhez, amelynek éppen folyamatban volt a kivezetése. A vállalat arra is figyelmeztet, hogy a felhasználók munkaterületein tárolt API-kulcsok is illetéktelen kezekbe kerülhettek, köztük az OpenAI és az Anthropic szolgáltatásaihoz tartozók is. Ezek a kulcsok lehetővé teszik az alkalmazások számára a csatlakoztatott AI-szolgáltatások használatát, így aki megszerez egy ilyen kulcsot, a fióktulajdonos költségére küldhet kéréseket.
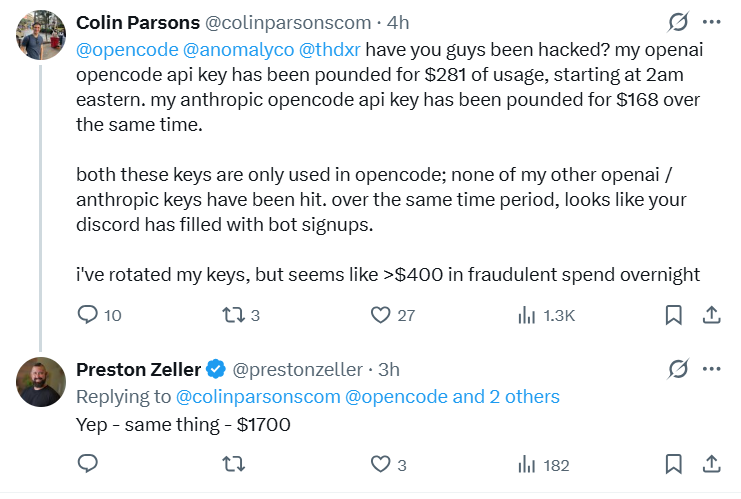
A Reddit-beszélgetésben többen is váratlan költségekről számoltak be. Egy felhasználó 400 dollárnyi jogosulatlan terhelést jelentett egy Anthropic-fiókban, míg egy másik azt írta, hogy a Google használati díjai elérték a körülbelül 200 eurót, és a projektjét súlyos visszaélések miatt felfüggesztették. Egy hozzászóló azt is elmondta, hogy az OpenAI-tól és az Anthropictól is kapott használati értesítéseket, mielőtt az OpenCode értesítette volna a biztonsági incidensről.
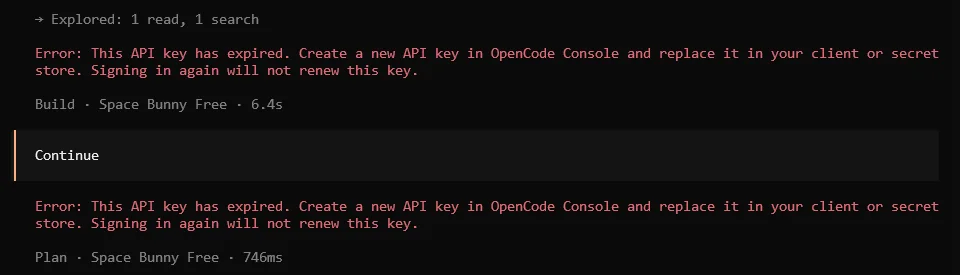
Az OpenCode elérése is problémát jelent egyes felhasználóknak. Azt állítják, hogy az OpenCode szolgáltatáshoz tartozó API-kulcsaik lejártak, és amikor Google- vagy GitHub-fiókkal próbáltak bejelentkezni, a „Nem sikerült elindítani a közösségi bejelentkezést” hibaüzenetet kapták. Az egyik felhasználónak több próbálkozás után végül sikerült bejelentkeznie és új kulcsot létrehoznia, míg egy másik azt mondta, hogy az új kulcsa továbbra sem működik.
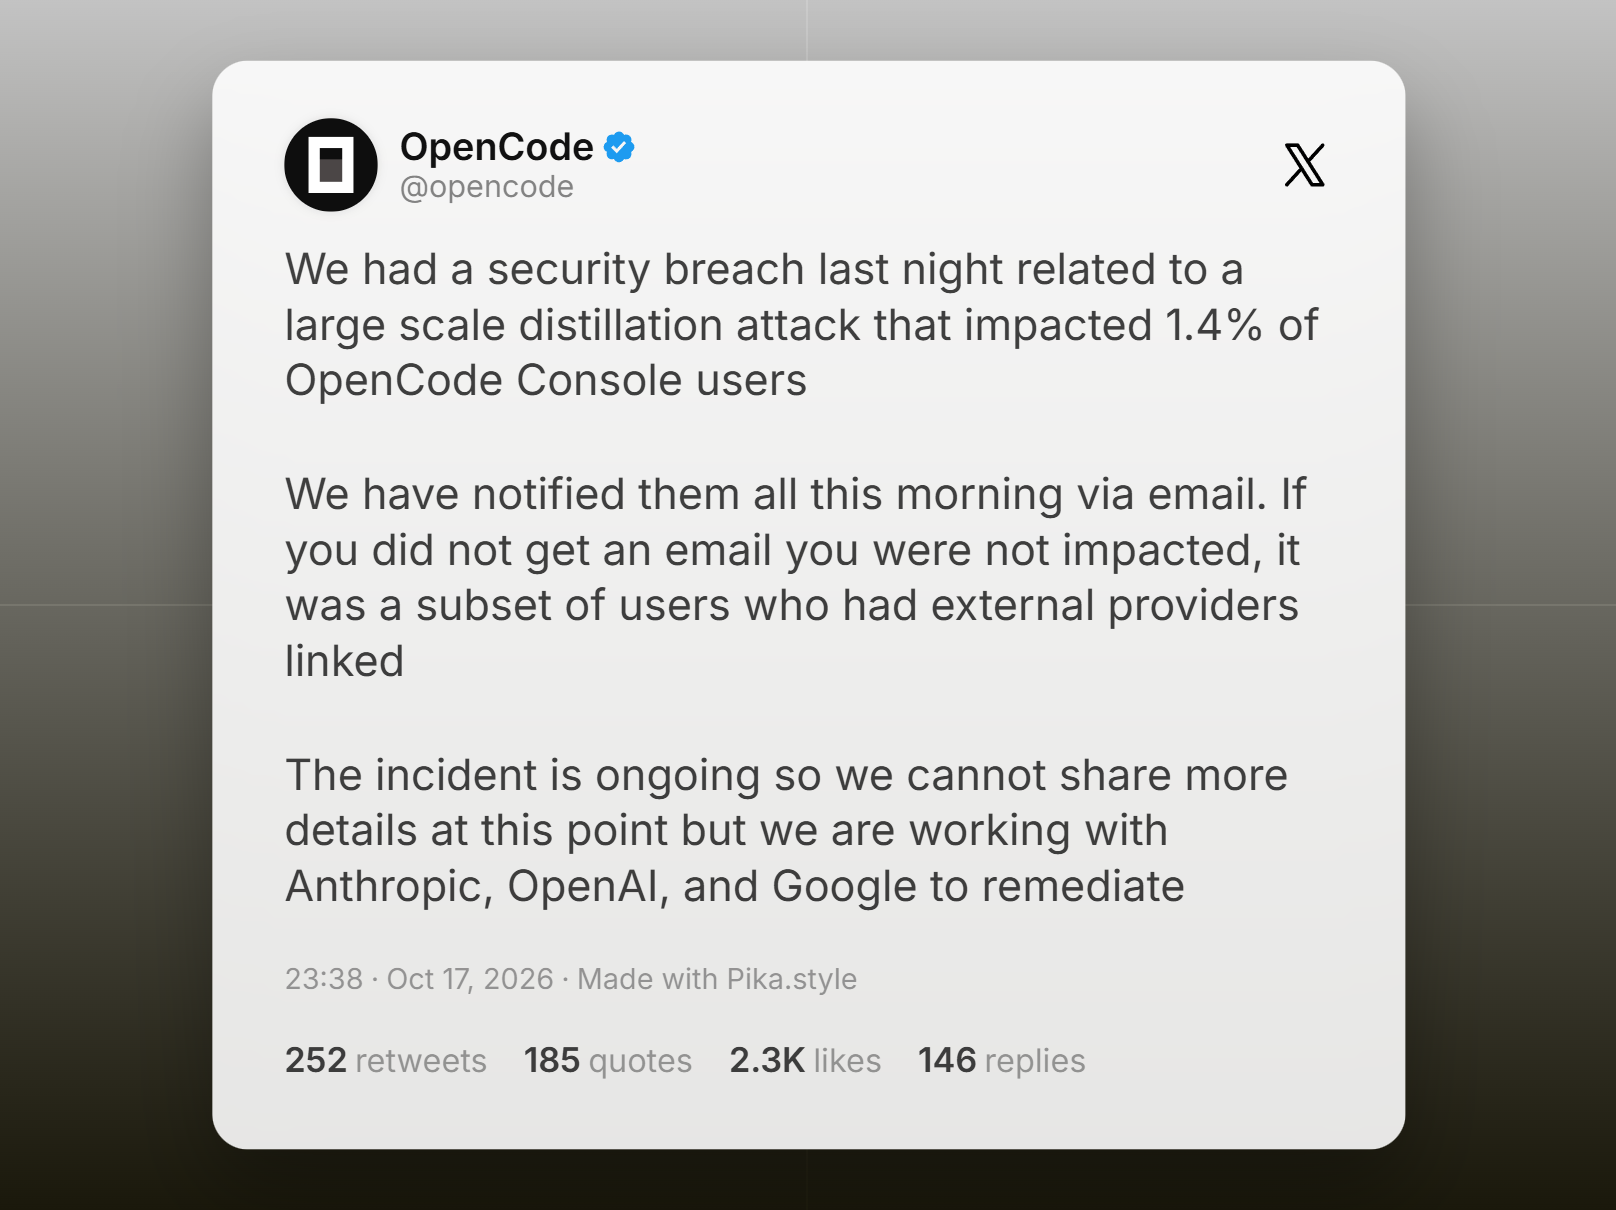
Az OpenCode megerősítette, hogy biztonsági incidens történt, és közölte, hogy Console-felhasználóinak 1,4%-a volt érintett. A vállalat szerint az érintett fiókok azok közül kerültek ki, amelyekhez külső szolgáltatók voltak összekapcsolva. Minden érintettet e-mailben értesítettek, és az OpenCode szerint azok a felhasználók, akik nem kaptak ilyen értesítést, nem voltak érintettek. A vállalat az incidenst egy nagyszabású desztillációs támadással hozta összefüggésbe, amelynek során egy MI-modell válaszait gyűjtik össze egy másik modell betanításához. Az OpenCode közlése szerint az incidens még nem zárult le, és az Anthropic, az OpenAI és a Google vállalatokkal együttműködve dolgozik az elhárításán. Az érintett felhasználókat arra kérték, hogy vonják vissza és cseréljék le a szolgáltatói kulcsaikat, frissítsék az ezeket használó alkalmazásokat, és ellenőrizzék a közelmúltbeli használatot, hogy észleljenek minden váratlan tevékenységet.
Forrás(ok)
 Add as a preferred source on Google


