


Az OxygenOS 16 biztonsági rései miatt az alkalmazások root-hozzáférést szerezhetnek a OnePlus és Oppo telefonokon
Egy OnePlus telefonra telepített rosszindulatú alkalmazás egyetlen engedély kérése nélkül is root-hozzáférést szerezhet. Rasmus Moorats biztonsági kutató két hibát talált az OxygenOS-ben, amelyek lehetővé teszik egy alkalmazás számára, hogy kitörjön az Android sandboxjából, és átvegye az irányítást a telefon olyan részei felett, amelyekhez soha nem lenne szabad hozzáférnie. A OnePlus megerősítette számára, hogy a hibák több OnePlus és Oppo készüléket is érintenek különböző szoftververziókban, de nem nyújtott be teljes listát.
Moorats egy régebbi OnePlus 12 Pro készüléken fejlesztette ki a kihasználható biztonsági rést, amelyet kutatási célból már korábban feloldott és rootolt. Ezután ugyanazt a módosítatlan alkalmazást telepítette az OxygenOS 16.0.3.503 rendszert futtató OnePlus 15 készülékére. Az a telefon nem volt rootolva vagy módosítva, és a kihasználható biztonsági rés már az első próbálkozásnál működött. Ahhoz, hogy a támadás sikeres legyen, valakinek telepítenie és megnyitnia kell a rosszindulatú alkalmazást, de az alkalmazásnak nem kell engedélyeket kérnie.
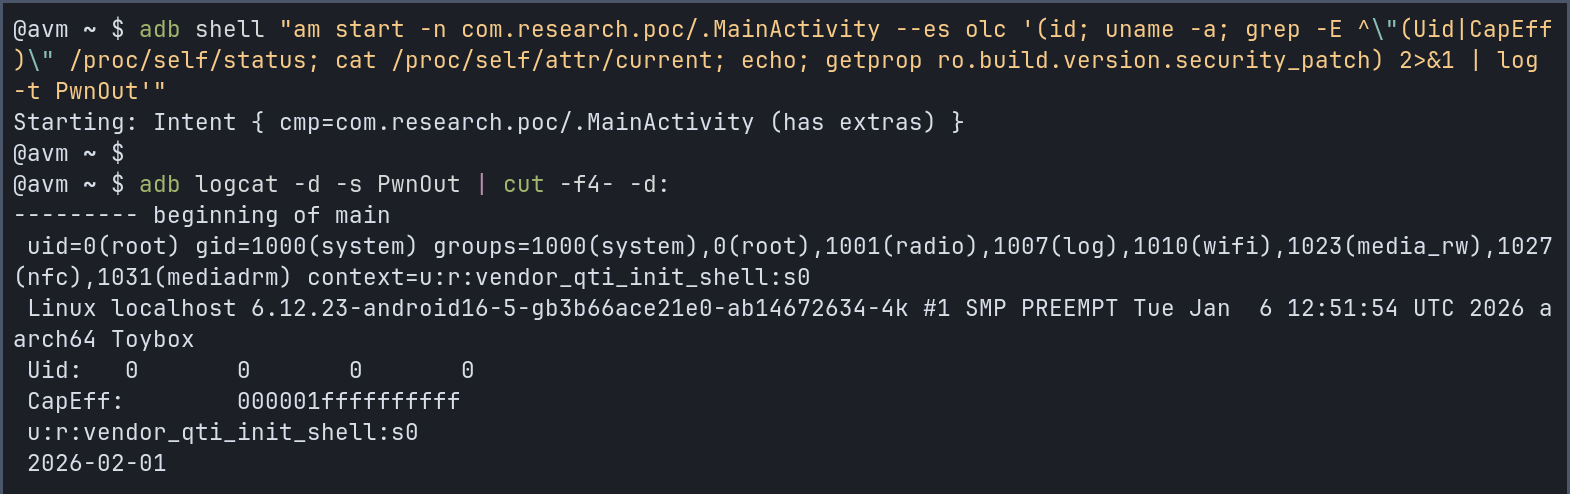
A támadás egymás után használja ki a két biztonsági rést. Az első az AtlasService-ben található, egy háttérszolgáltatásban, amely diagnosztikai és hibakeresési információkat gyűjt. Root jogosultságokkal fut, de nem ellenőrzi, melyik alkalmazás küld neki kérést. Moorats felfedezte, hogy egy alkalmazás ráveheti az audio hibakereső eszközt arra, hogy a kérés egy részét parancsnak tekintsék, és root jogosultsággal futtassák. Az Android továbbra is korlátozza, hogy az így létrejövő folyamat mit tehet, ezért a támadás ezután egy másik OnePlus-komponensre, a olc2. Ez a szolgáltatás shell-parancsokat futtathat, és csak azt ellenőrzi, hogy a kérés root-folyamatból érkezik-e. Az AtlasService-en keresztül létrehozott folyamat átmegy ezen az ellenőrzésen, így sokkal szélesebb körű ellenőrzéssel futtathat parancsokat a telefonon.
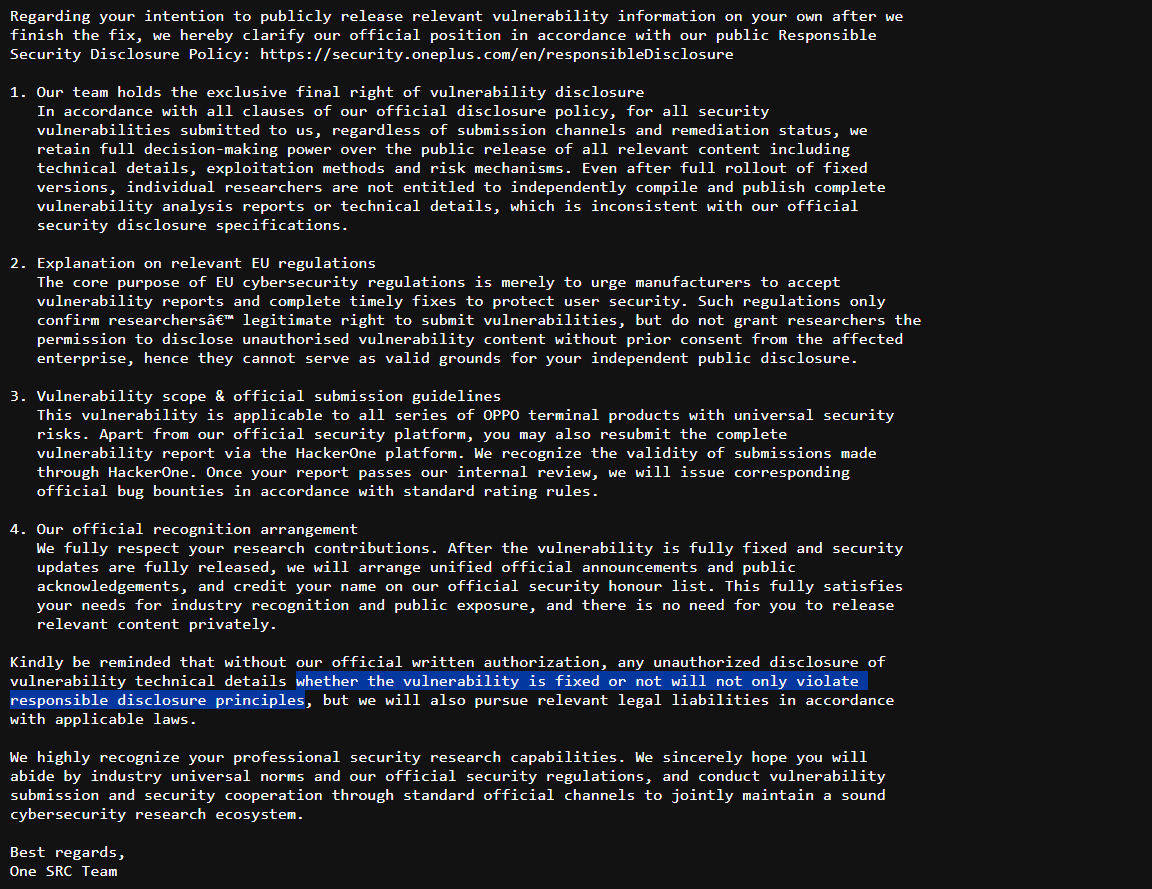
A sebezhetőség különböző kernelt használó telefonokon is működött, ami arra késztette Mooratsot, hogy gyanítse: a hibák az OxygenOS 16 egészére kiterjedhetnek. Először április 18-án jelentette be őket a OnePlusnak, majd miután nem kapott választ, újra felvette a kapcsolatot. A vállalat május 20-i e-mailben megerősítette a hibák létezését, és közölte, hogy a javítások bevezetését már ütemezték. Ugyanezen válaszban a OnePlus azt állította, hogy kizárólag ő dönthet arról, hogy a technikai részleteket közzétehetik-e, még a javítások kiadása után is. Arra is hivatkozott, hogy az európai kiberbiztonsági szabályok nem engedélyezik a közzétételt a vállalat beleegyezése nélkül, és jogi lépésekkel fenyegette meg Mooratsot, ha mégis közzétenné az információkat.
A OnePlus később több időt kért a javítások előkészítésére, és Moorats beleegyezett abba, hogy szeptember 17. előtt ne tegye közzé a felfedezéseit. A határidő-hosszabbítás ellenére a júliusban és szeptemberben küldött frissítési kéréseire nem érkezett válasz. Szeptember 24-én, az első jelentésétől több mint öt hónappal később tette közzé a felfedezéseit. A leírás elmagyarázza, hogyan működnek együtt a hibák, és tartalmazza a tesztalkalmazás kódrészleteit is. Azóta megerősítette, hogy az OxygenOS 16.0.10.500(EX01) verzió mindkét hibát kijavítja a OnePlus 15-ön.
Forrás(ok)
 Add as a preferred source on Google


