


Az Intel felfüggeszti 100 000 dolláros hibajelentési programját
Az Intel felfüggesztette régóta működő hibajelentési programját, és átállt az Intigriti platformon működő új sebezhetőség-bejelentési rendszerre, amely nem kínál pénzügyi jutalmat. Míg korábban a biztonsági hibák felfedezéséért akár 100 000 dollárt is fizetett a kutatóknak, az Intel Intigriti-n megjelenő frissített profilja most kifejezetten jutalom nélküli, felelősségteljes bejelentési programként szerepel.
Bár a kutatók továbbra is bejelenthetik az Intel hardverében, firmware-jében, szoftverében és nyílt forráskódú projektjeiben talált sebezhetőségeket, felfedezéseikért nem kapnak kifizetést. Az eredeti hibajelentési program 2017-ben kizárólag meghívásos alapon indult, majd 2018-ban megnyílt minden biztonsági kutató előtt. Rendkívül hatékonynak bizonyult a kritikus sebezhetőségek kijavításában, még mielőtt a rosszindulatú szereplők kihasználhatták volna azokat.
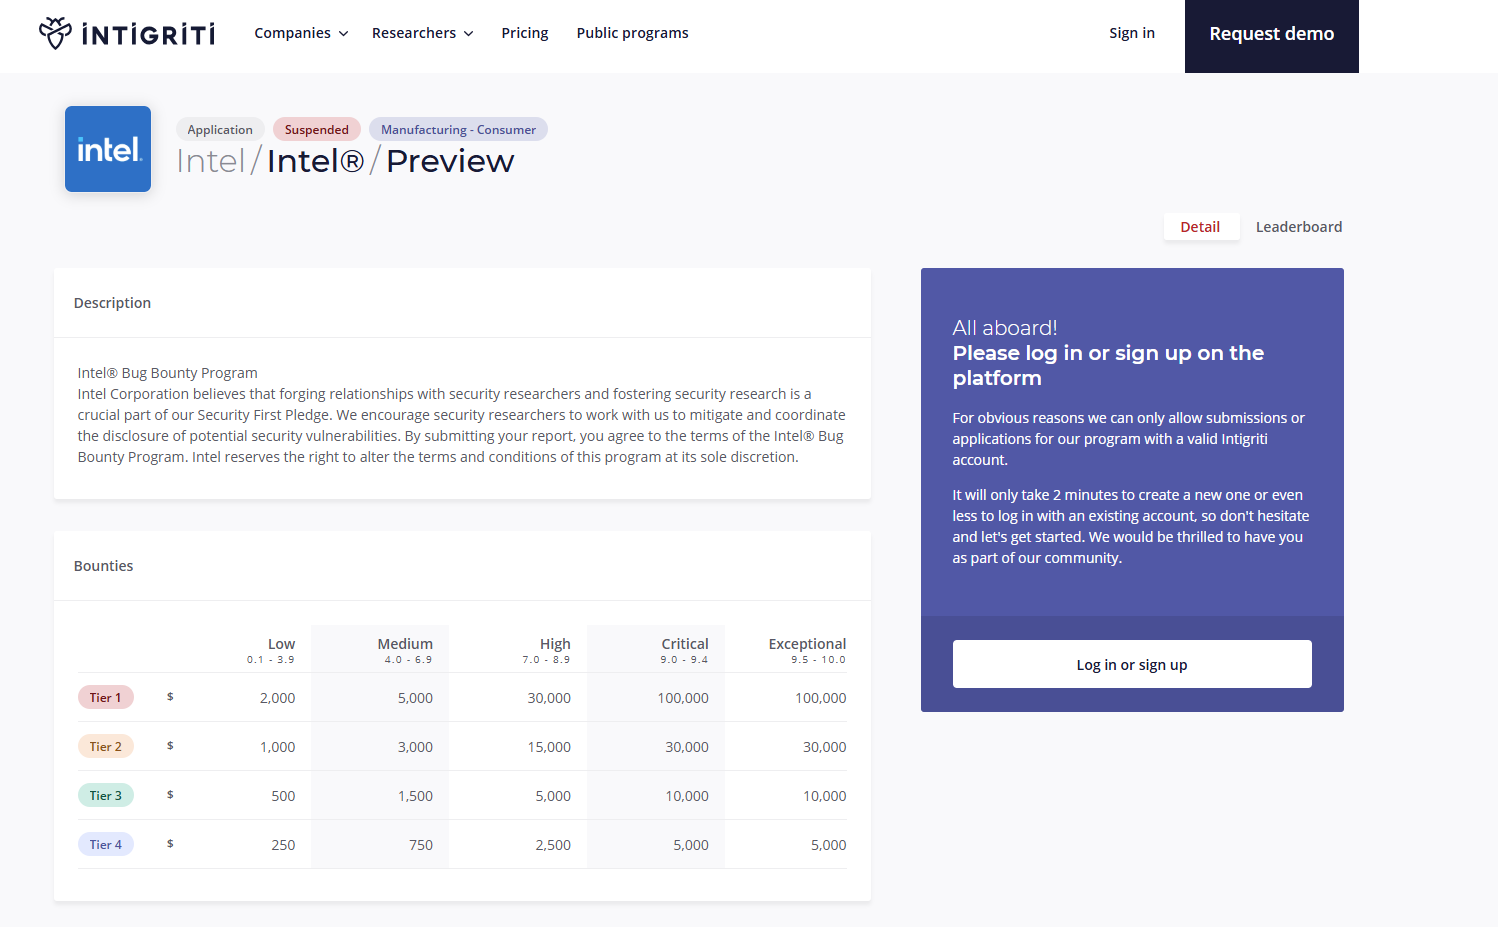
Csak 2020-ban az Intel által kezelett Common Vulnerabilities and Exposures (CVE) hibák közel fele közvetlenül ebből a programból származott. A kifizetéseket négy szintre osztották, a kisebb hibákért járó 250 dollártól a legmagasabb szintű sebezhetőségekért járó 100 000 dollárig terjedő összegekig. Még 2025 elején az Intel kijelentette, hogy a jutalomprogram kritériumainak szigorítását fontolgatja, ezért ez a hirtelen felfüggesztés meglepetésként érte a kiberbiztonsági közösséget.
Bár az Intel nem adott hivatalos indokot a felfüggesztésre, az iparági trendek az AI térnyerését jelzik valószínű tényezőként. A nyílt forráskódú projektek az utóbbi időben hatalmas mennyiségű, mesterséges intelligencia eszközök által generált biztonsági jelentéssel szembesültek. A Linux kernelt érintő CVE-k száma kiadásonként körülbelül 500-ról közel 2 000-re emelkedett, ami túlterhelte a karbantartókat. A Linux megalkotója, Linus Torvalds nemrég megjegyezte, hogy az AI által generált duplikált jelentések miatt a biztonsági listák kezelése szinte lehetetlenné vált. Hasonlóképpen a Curl nyílt forráskódú projekt is leállította saját hibajelentési jutalomprogramját az alacsony minőségű, automatizált bejelentések áradata miatt.
A HackerOne Internet Bug Bounty programja is felfüggesztette a bejelentéseket az év elején, kifejezetten rámutatva arra, hogy a mesterséges intelligencia által támogatott kutatások gyorsan növelik a sebezhetőségek felfedezésének számát, és túlterhelik a rendszert. Nagy valószínűséggel az Intel is hasonló mértékű automatizált sebezhetőségi jelentések áradatával szembesül, és a mennyiség kezelése érdekében úgy döntött, hogy felfüggeszti a pénzügyi ösztönzőket. Egyelőre az Intel technológiáját elemző kiberbiztonsági kutatóknak pénzügyi jutalom reménye nélkül kell benyújtaniuk eredményeiket.
 Add as a preferred source on Google


