


Az FBI-t meghackelték – kiderült, hogy a saját kiberbiztonsági ügynökei állnak a támadás mögött
Szeptember végén a ShinyHunters nevű hackercsoport közzétett egy tájékoztatást, amelyben részletesen leírták, hogy állításuk szerint hatalmas, rendkívül sikeres kibertámadást hajtottak végre az Egyesült Államok Szövetségi Nyomozóirodája (FBI) ellen. A csoport által közvetlenül közzétett közlemények és állítások szerint a hackerek egy Oracle-alapú zero-day sebezhetőséget kihasználva mélyen behatoltak a hivatal infrastruktúrájába, és kinyerték a szövetségi ügynökökre, valamint az FBI-nál munkát kereső pályázókra vonatkozó érzékeny személyes adatokat.
Ahelyett, hogy csendben szivárogtatták volna ki az adatokat, a hackerek agresszív álláspontot vettek fel. Miután az FBI kezdetben lekicsinyelte az állítások hatókörét és hatását, a ShinyHunters nyilvánosan visszavágott, hivatalos bocsánatkérést követelve az ügynökségtől, valamint a hackeléseik legitimitását megkérdőjelező nyilvános nyilatkozatok azonnali eltávolítását. A csoport a támadást nem csupán egy szokásos adatlopásként állította be, hanem az ügynökség belső infrastruktúrájának, személyzeti nyomon követésének és operatív biztonságának mélyreható sebezhetőségét bizonyító példaként.
A 404 Media beszámolója szerint – amely a csoporttól származó kommunikációra támaszkodik – a kiszivárgott részletek állítólag olyan konkrét információkat is tartalmaztak, amelyek alapján azonosíthatóak azok az ügynökök, akik az FBI kiberbiztonsági egységeinek és műveleteinek tagjai. Ez az ügynökség nyomozási mechanizmusának legmélyét érinti, és potenciálisan olyan módszereket és személyzetet tárhat fel, amelyeket általában többrétegű titoktartás véd.
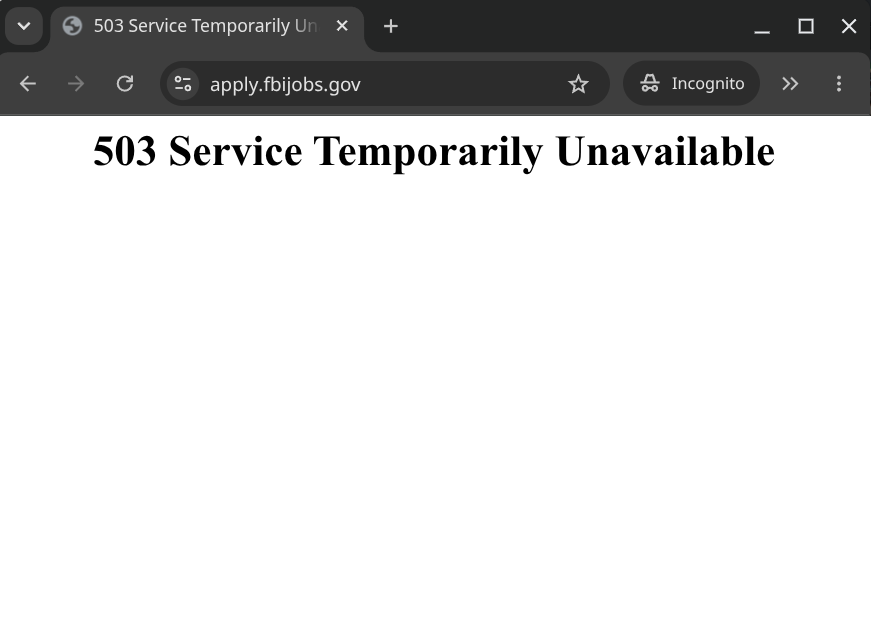
Bár az FBI közölte, hogy aktívan vizsgálja az ügyet, a hatások és a közvéleményre gyakorolt következmények azonnal jelentkeztek, és tovább súlyosbodtak, amikor le kellett venniük az apply.fbijobs.gov domaint, miután a ShinyHunters átvette az irányítást a webhely felett, hogy saját üzeneteiket tegyék közzé. A webhely továbbra is elérhetetlen, és valószínűleg hetekbe telik, mire a biztonsági rés teljes mértékét felmérik.
Forrás(ok)
 Add as a preferred source on Google


