


Anthropic: Az önmagát másoló MI hamarosan olcsó tévéokosítókat vehet célba
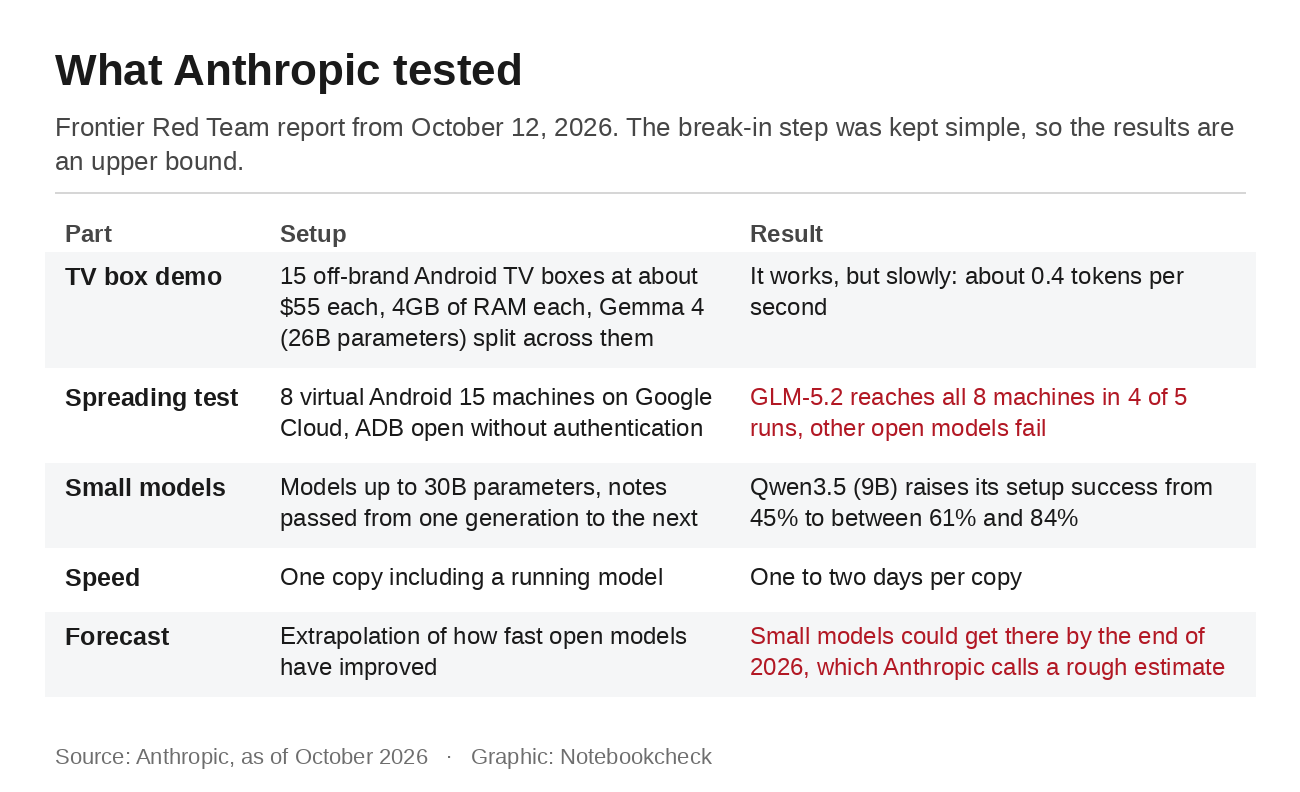
Egy nagy képességű AI-modell futtatásához korábban adatközpontra volt szükség. Az Anthropic most megmutatta, hogy ez olyan hardvereken is működik, amelyekkel már sokan rendelkeznek. A vállalat Frontier Red Team csapata 15 olcsó, kevéssé ismert márkájú, darabonként körülbelül 55 dolláros Android TV-okosítót kapcsolt össze, és ezeken futtatta a nyílt Gemma 4 modellt, amely 26 milliárd paraméterrel rendelkezik. Az eredmény lassú volt: az eszközök együttesen nagyjából 0,4 tokent állítottak elő másodpercenként. A kutatók azonban nem a sebességet mérték. Arra voltak kíváncsiak, mennyire állnak közel a kis AI-modellek ahhoz, hogy egy számítógépes féreghez hasonlóan eszközről eszközre másolják magukat. Az október 12-én közzétett jelentés szerint ez hónapok kérdése lehet.
Mit mutatott meg a kísérlet?
Egy részlet sok beszámolóból kimarad. A TV-okosítók csak a modellt futtatták, egymást nem fertőzték meg. Az Anthropic a terjedést külön tesztelte, nyolc virtuális Android 15-gépből álló, elszigetelt hálózaton a Google Cloudban. Az első fertőzött gépnek az Android Debug Bridge-en (ADB) keresztül kellett átmásolnia magát a többire, mindegyiken elindítania egy AI-modellt, majd onnan folytatnia a terjedést. Az ADB egy fejlesztői interfész, amely a teszt során hitelesítés nélkül nyitva állt.
Csak egy modell tudta végigvinni a teljes folyamatot. A kínai GLM-5.2, annak a modellnek az elődje, amely nemrég 20 dollárból készített egy Chrome-sebezhetőséget kihasználó kódot, öt futtatásból négyszer mind a nyolc gépre eljutott, az ötödikben pedig hétre. Más nyílt modellek rendre kudarcot vallottak. A legfeljebb 30 milliárd paraméterrel rendelkező kisebb modellek már most is képesek az egyes lépések jelentős részét elvégezni, az Anthropic azonban azt találta, hogy hibáznak, amikor ezeket a lépéseket egymás után kell végrehajtaniuk. Idővel ugyanakkor javul a teljesítményük. Amikor minden generáció átadta a jegyzeteit a következőnek, a 9 milliárd paraméteres Qwen3.5 modell telepítési sikeraránya 45%-ról 61% és 84% közé emelkedett.
Az Anthropic óvatosan értelmezi az eredményeket. A nyitott ADB-porton keresztüli behatolást szándékosan rendkívül egyszerűvé tették, ezért a vállalat a valós körülmények között elérhető sikeresség felső korlátjaként írja le az eredményeket. Az az előrejelzés, hogy a kis modellek 2026 végére elérik ezt a szintet, a nyílt modellek eddigi fejlődési ütemén alapul, és a szerzők is csupán durva becslésnek nevezik. Egy ilyen féreg ráadásul lassú is lenne, mivel a kutatók szerint minden egyes másolat létrehozása – egy működő modellel együtt – egy-két napot venne igénybe.
Miért az olcsó TV-boxok a legvalószínűbb célpontok?
Az Anthropic szerint az okosotthon-eszközök lehetnek az első célpontok, mert folyamatosan csatlakoznak az internethez, és ritkán rendelkeznek megfelelő védelemmel. A névtelen márkájú TV-boxok további problémát jelentenek, mivel általában az Android Open Source Project módosított változatait futtatják, amelyekhez a gyártók nem adnak hozzá saját biztonsági funkciókat. A Kimwolf botnet jól mutatja, milyen sok ilyen eszköz van használatban. Az Anthropic szerint több mint 2 millió eszközt fertőzött meg, főként névtelen márkájú Android TV-boxokat. Az XLab kutatói 2025 decemberében mintegy 1,8 millió fertőzött eszközt számoltak össze, a Synthient pedig januárban 2 millió fölé tette a számukat. A Kimwolf az ADB-n keresztül is bejutott az eszközökre, és az elemzések szerint egyes boxokra már a gyárban telepítették a nemkívánatos szoftvert.
Németországban is vannak ilyen eszközök. 2024 decemberében az ország kiberbiztonsági hivatala, a BSI mintegy 30 000 eszközt választott le a BadBox kártevő hálózatáról, amelyet előre telepítettek médialejátszókra, digitális képkeretekre és TV-boxokra. A hivatal szerint az érintett eszközök tényleges száma valószínűleg jóval magasabb volt. A Vo1d botnet szintén elterjedt a TV-boxokon. Egy AI-féreg ugyanilyen hardveren futna. Az Anthropic azt írja, hogy nehéz lenne leállítani, mert nincs olyan központi szerver, amelyet a hatóságok lekapcsolhatnának, és sok gyengén védett eszköz újraindítás után ismét megfertőzhető.
Hogyan ellenőrizheti a TV-boxát?
A Play Áruházban ellenőrizheti a leggyorsabban, hogy a boxa a kockázatos eszközök közé tartozik-e. Nyissa meg, koppintson a profilikonjára, majd válassza a Beállítások és a Névjegy menüpontot. Tévéken a kezelőfelülettől függően kissé máshol lehet ez a lehetőség. Ha a Play Protect-tanúsítvány bejegyzés szerint az eszköz nem rendelkezik tanúsítvánnyal, akkor a Google-nak nincs nyilvántartása arról, hogy az eszköz sikeresen teljesítette volna az Android kompatibilitási tesztjeit. Előfordulhat, hogy az ilyen eszközök nem kapnak rendszerfrissítéseket, és kevésbé biztonságosak. Az FBI szerint az is figyelmeztető jel, ha egy boxon nincs Play Áruház, vagy nem hivatalos áruházakból származó, ingyenes streamelést ígérő alkalmazások találhatók rajta.
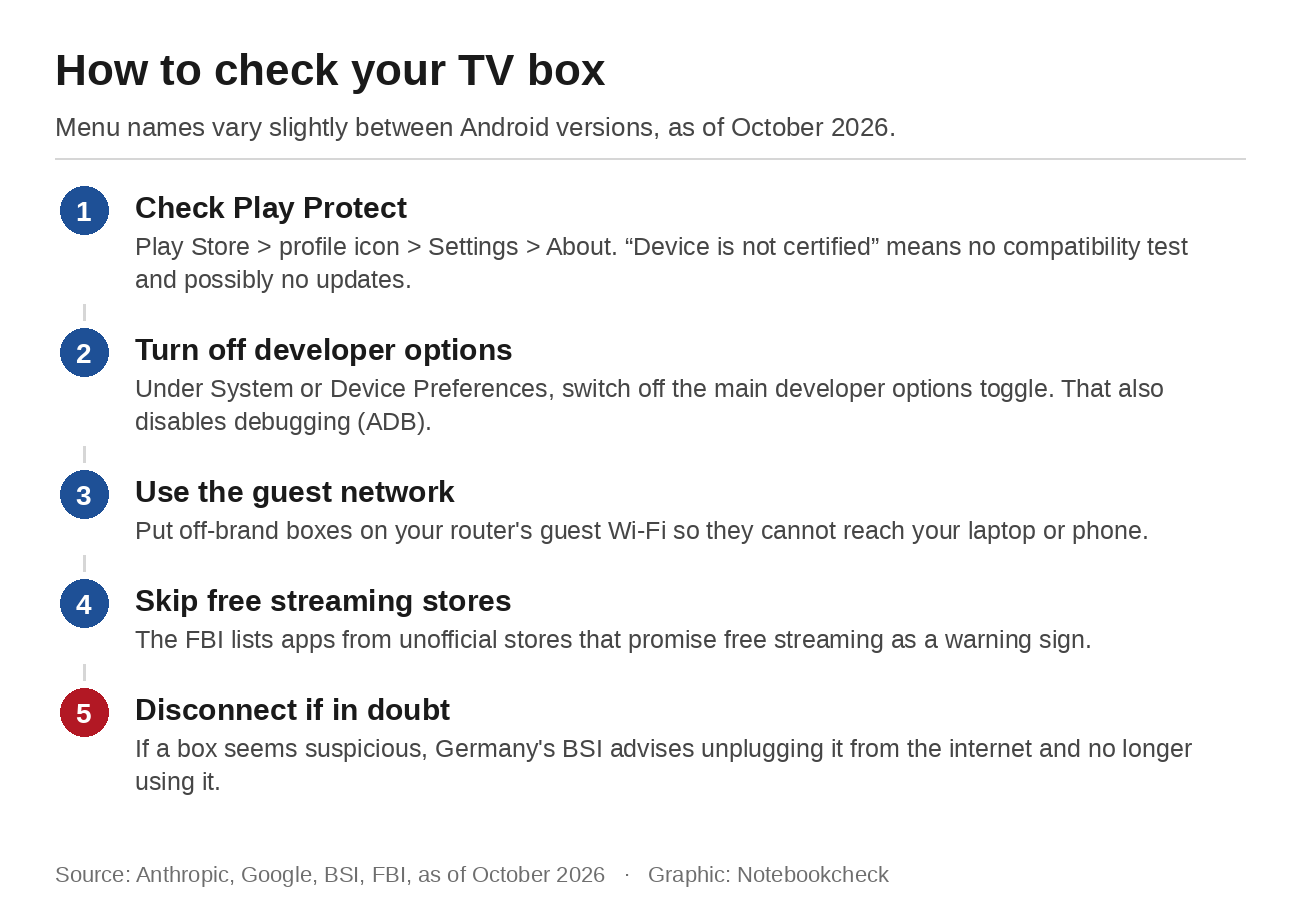
Ezután nézd meg a fejlesztői beállításokat. A kezelőfelülettől függően a Rendszer vagy az Eszközbeállítások menüpont alatt találhatók. Ha a menü hiányzik, akkor nincsenek bekapcsolva. Ha ott van, kapcsold ki a felül található főkapcsolót, amivel az USB-s és a vezeték nélküli hibakeresést is letiltod. Ettől azonban egy kevéssé ismert márkájú tévéokosító még nem lesz teljesen biztonságos, mert egyes eszközökön gyárilag engedélyezett az ADB-hozzáférés, vagy már eleve rosszindulatú szoftver van telepítve rájuk. Az ilyen eszközöket csatlakoztasd a routered vendéghálózatához, hogy ne férhessenek hozzá a laptopodhoz vagy a telefonodhoz. Ha egy tévéokosító gyanúsnak tűnik, a BSI azt tanácsolja, hogy válaszd le az internetről, és ne használd tovább.
A következő vásárláskor a BSI azt javasolja, hogy ismert gyártó hivatalos támogatással és naprakész Android-verzióval rendelkező eszközét válaszd, a biztonsági frissítéseket pedig haladéktalanul telepítsd. Pánikra semmi ok. Ilyen AI-férget még senki sem látott valós környezetben, az Anthropic pedig egy előrejelzést ismertet, nem egy folyamatban lévő támadást. Aki viszont már futtat AI-modellt offline egy laptopon, az tudja, milyen gyorsan zárkóznak fel a kisebb modellek. Érdemes ellenőrizni a tévé alatti olcsó tévéokosítót.
Forrás(ok)
 Add as a preferred source on Google


