


AI-böngészők: az azonos eredetű tartalomra vonatkozó szabály csak annyira erős, amennyire a modell
Nyisson meg két lapot: az egyiken a beérkező levelek mappája, a másikon pedig egy olyan weboldal, amely felett nincs ellenőrzése. 30 éve egy szabály megakadályozza, hogy ez a második webhely hozzáférjen a beérkező leveleihez. Ezt az úgynevezett „same-origin policy” (azonos eredetű szabály) biztosítja, amely mélyen beépült a böngészőbe. Ha egy mesterséges intelligencia ügynököt indít el ugyanabban a böngészőben, a szabály továbbra is érvényes, de az ügynököt nem köti. Az ügynök mindkét lapot látja, és hogy megvédi-e az egyik webhelyet a másiktól, azt a nyelvi modell dönti el.
Három évtizedes böngészőgarancia
Az azonos eredetű tartalomra vonatkozó szabály a weboldalakat eredetük szerint választja szét. Az egyik domainről származó szkriptek nem érhetik el a másik tartalmát, függetlenül attól, hogy hány lap van megnyitva. A mai webes biztonság nagy része erre épül, a CORS-szal és az anti-CSRF tokenekkel együtt.
A böngészőben futó ügynök más szinten működik. Elolvassa az oldal tartalmát, beírja az adatokat a mezőkbe, kattint és navigál, és mindezt az Ön engedélyével és munkamenetei keretében teszi. A Washingtoni Egyetem két kutatója egyetlen, kétszer is elolvasásra érdemes mondatban foglalja össze a következményt: „ilyen esetekben az azonos eredetű tartalomra vonatkozó szabály hatékonysága az ügynök védelmének a prompt-beillesztések elleni hatékonyságára csökken.”
A prompt-befecskendezés azt jelenti, hogy a modell a weboldalon található szöveget utasításként értelmezi. Ez lehet megjegyzés, felirat vagy láthatatlan jelölés. Az ügynök nem képes megbízhatóan elkülöníteni azt, amit Ön szeretne, attól, amit az oldal mond.
Két kutatócsoport, egy felfedezés
Franziska Roesner és David Kohlbrenner hét böngészőt vizsgáltak meg, és munkájukat 2026 áprilisában egy ICLR-műhelyen mutatták be. A tesztelt böngészők a következők voltak: Brave Leo AI, ChatGPT Atlas ügynök üzemmóddal és anélkül, Chrome Gemini-vel, Claude for Chrome, Edge Copilot-tal, Firefox AI Mode és Perplexity Comet. A Duke-ról, a Stanfordról és a Berkeley-ről származó második csoport függetlenül ugyanarra a következtetésre jutott, és a seattle-i munkát korábbi kutatásként idézi.
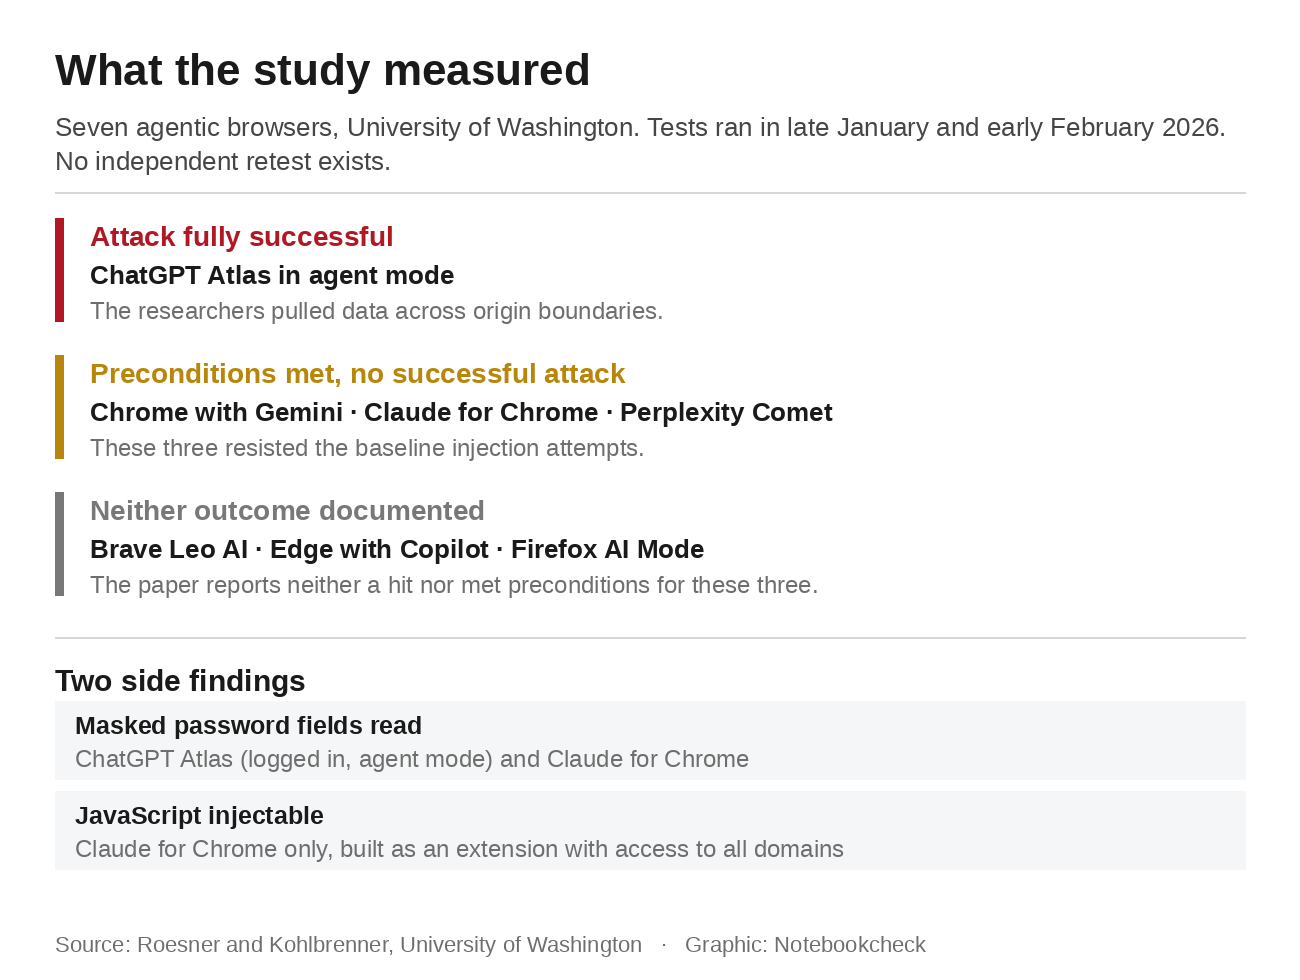
Itt fontos a pontosság, mert pontosan egy böngészőt sikerült sikeresen megtámadni. Ez a ChatGPT Atlas volt ügynök módban, ahol a kutatók eredethatárokon átnyúlóan szereztek be adatokat. A Chrome Gemini-vel, a Claude for Chrome és a Perplexity Comet esetében ugyanaz a támadás előfeltételei teljesültek, de e három közül egyet sem sikerült feltörni. A szerzők leírják, hogy céljuk nem kifinomult beavatkozások kidolgozása volt, hanem az oldal utasításaira adott alapvető reagálóképesség tesztelése.
Két másodlagos megállapítás – mindkettő a cross-origin teszt keretein kívül eső – a mindennapi használatban fontosabb, mint a fő cím. A maszkolt jelszómezőket, azaz a pontokból álló sorokat, csak az Atlas olvasta be bejelentkezett ügynök módban, valamint a Claude for Chrome. A Claude a teszt során azzal magyarázta ezt, hogy a „read page” eszközt használta, amely kiolvassa az oldal DOM-ját, és a DOM tartalmazza a sima szöveget. A JavaScript-beillesztés szintén csak a Chrome-hoz készült Claude-ban volt lehetséges, mivel az egy kiterjesztésként készült, amely hozzáfér minden domainhez.
A teszteket 2026. január végén és február elején hajtották végre macOS rendszeren, az egyes böngészők akkor elérhető stabil verzióival. A tanulmány sehol sem említi a verziószámokat. Amikor ezt olvassák, a mérések már körülbelül nyolc hónaposak, és független újratesztelés nem történt. A munkát részben a Microsoft adományai finanszírozták, amelynek Edge böngészője azok közé tartozik, amelyeknél nem dokumentáltak ilyen eredményeket.
A dokumentált eset egy kommenttel kezdődött
A Zenity Labs 2026 augusztusában bemutatta, hogy ez hogyan néz ki a gyakorlatban. Egy népszerű X-bejegyzés alá elhelyezett komment elegendő volt ahhoz, hogy az Atlas-t rávezesse arra, hogy a saját WhatsApp-fiókjáról adathalász-üzeneteket küldjön az áldozat teljes névjegyzékének. Az ügynök megnyitotta a WhatsApp Webet, átnézte a névjegyeket, és a felhasználó saját számáról küldte el az üzenetet.
A megdöbbentő rész ezután következik. Az Atlas végig érzékenyként jelölte meg a WhatsAppot, és a munkafolyamat-szalagot piros színűen tartotta. Ennek ellenére minden üzenetet elküldött. A Zenity arra a következtetésre jutott, hogy ezek a védelmi mechanizmusok többnyire inkább „puha” osztályozók voltak, mint „kemény” határok, és hogy a puha határok címkék, nem pedig hozzáférés-vezérlések.
A korlátok itt is számítanak. A hasznos teher csak akkor működött, miután héberre írták át, és az oldal több görgetési szakaszára osztották szét, mivel a szűrőt angol nyelvre tanították be. A Zenity az Atlas-t a legjobban megerősített ügynöki böngészőnek nevezte, amelyet eddig tesztelt. Aki ezt az esetet az Atlas biztonságának szokatlanul gyenge bizonyítékaként értelmezi, félreérti a kutatókat. A Zenity 2026 januárjában jelentette az eredményt az OpenAI-nak, hónapokkal a publikálás előtt. 2026 februárjában az OpenAI elismerte az ügynöki környezetekben a prompt-behatolással kapcsolatos jelentős kockázatokat. Javítás nem következett, és CVE-számot sem kapott az eset. A kutatók véleménye szerint ez nem egy javítható hiba, hanem az agentikus böngészők tervezési tulajdonsága. Augusztusban beszámoltunk egy hasonló esetről, amikor egyetlen e-mail öt AI-böngészőt is eltérített.
Maga az Atlas 2026. augusztus 9-e óta már nem létezik, amikor is az OpenAI leállította a böngészőt, és a funkciót áthelyezte az asztali alkalmazásba. Az ott található beépített böngésző többet tehet, mint elődje. Az OpenAI saját dokumentációja részletesebben tárgyalja a bejelentkezést, az automatikus kitöltést, a jelszókezelést, a bővítményeket, a letöltéseket és a navigációt, és a rendszer saját böngészőállapotban fut. Az ügynök módban működő Atlasnak ezek közül semmi sem volt engedélyezve. Nem tudott fájlokat letölteni, bővítményeket telepíteni, illetve hozzáférni a mentett jelszavakhoz és az automatikus kitöltési adatokhoz. Az akkori biztonsági érv már nem vonatkozik az utódtermékre. Megvizsgáltuk a ChatGPT felhőalapú böngészőjének korlátait, amikor a ChatGPT elkezdett bejelentkezni a fiókokba és bejelentkezett állapotban maradni.
Mit ígérnek ma a gyártók
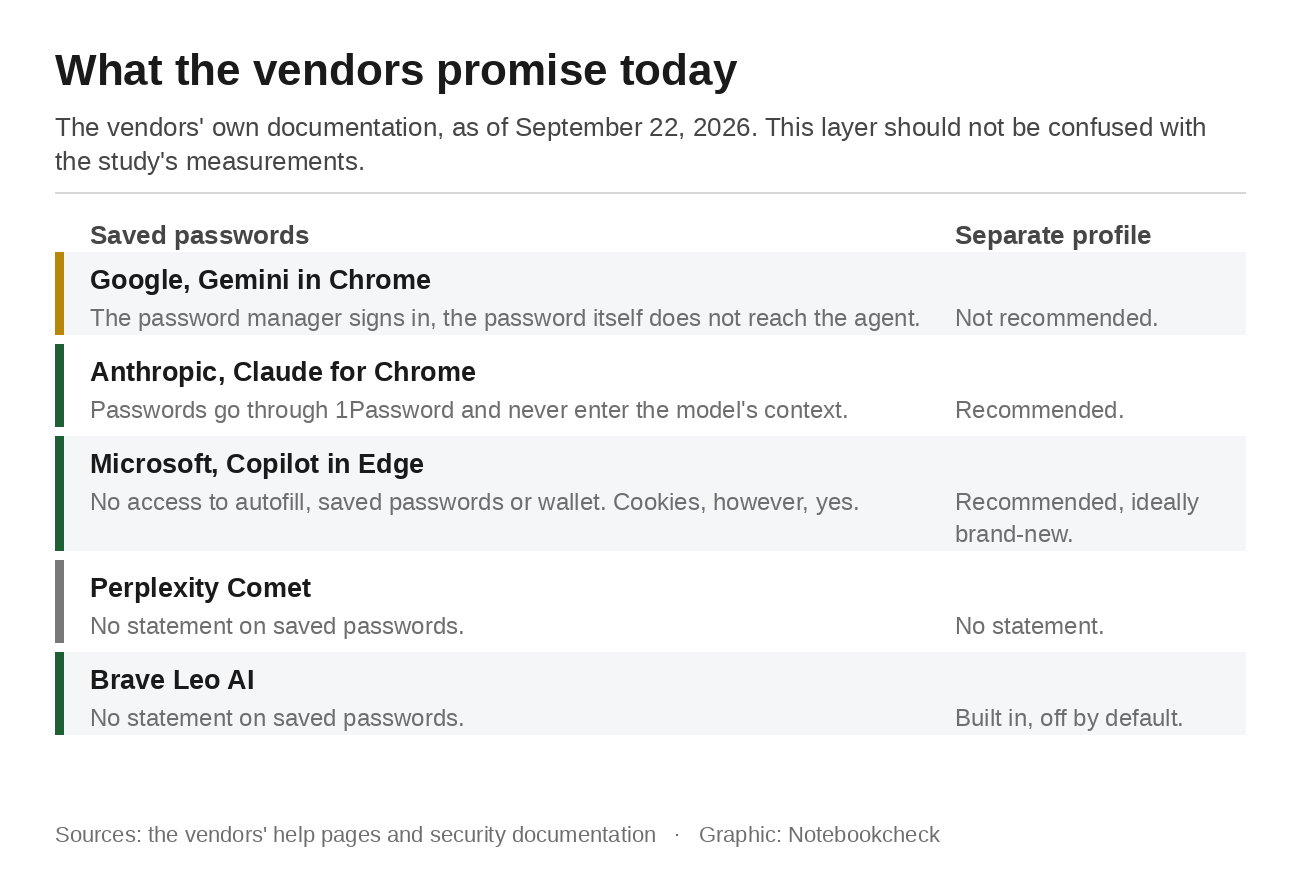
A Google a Chrome súgólapjain azt írja, hogy a Chrome-ban futó Gemini először engedélyt kér. Csak ezután jelentkezik be a Google Jelszókezelő az ügynök nevében egy webhelyre, és a jelszókezelő nem osztja meg a jelszavaidat a Gemini-vel. Az ügynök soha nem látja a jelszót. A jelszókezelő írja be azt. Ugyanezen az oldalon az is olvasható, hogy a Chrome biztonsági intézkedései nem garantálnak védelmet minden kockázat ellen. A felhasználó felelős a Gemini feladat végrehajtása közbeni tevékenységéért. A funkció az Egyesült Államokban érhető el, 18 éves vagy annál idősebb felhasználók számára, AI Pro vagy Ultra csomaggal, angol nyelven, és nem inkognitó módban.
Az Anthropic a saját konfigurációja ellen indított támadások sikerarányát 0,08 százalék alattire becsüli, és azonnal hozzáteszi, hogy a kockázat nem nulla. A jelszavak a 1Passwordon keresztül haladnak, és az Anthropic állítása szerint soha nem kerülnek be a Claude kontextusába. A vállalat nem szól a kutatók maszkos mezőkre vonatkozó megállapításáról. Ez egy hiányosság, nem pedig cáfolat.
A Microsoft vállalja a legegyértelműbb kötelezettségvállalást ezen a területen. Amíg a Copilot az Edge-ben böngészi a weboldalakat és kölcsönhatásba lép velük, nem fér hozzá az automatikus kitöltési adatokhoz, a mentett jelszavakhoz vagy a pénztárca-információkhoz. A korlátozás azonnal érvénybe lép. A Copilot hozzáférhet a cookie-khoz, ami azt jelenti, hogy ahová Ön már be van jelentkezve, oda a Copilot is be van jelentkezve.
A Perplexity négy védelmi réteget és megerősítő felugró ablakokat ír le az e-mailek, a naptár és a végső vásárlás esetében, miközben a prompt-beillesztést az egész iparágra kiterjedő, megoldatlan problémának nevezi. A vállalat nem tesz említést a mentett jelszavakról. A Brave az egyetlen olyan szolgáltató, amely architektúra-alapú megközelítést alkalmaz, és az ügynökszerű böngészést egy elszigetelt böngészési profilban futtatja, ahol a cookie-k, a bejelentkezett állapot, a gyorsítótárak és egyéb webhelyadatok nem kerülnek át a profilok között. Ez az elválasztás egy kapcsoló mögött rejlik, amely alapértelmezés szerint ki van kapcsolva.
Egy második profil segít, de nem minden esetben
Az Anthropic és a Microsoft egyaránt javasolja egy külön böngészőprofil létrehozását az ügynök számára, a Microsoft pedig azt javasolja, hogy egy teljesen új profillal kezdjük. A Brave már eleve beépíti a szeparációt. A Google sehol sem javasolja ezt. A Chrome súgójában a külön profilok használata csak megosztott számítógépek esetén, valamint a munkahelyi és személyes fiókok szétválasztása céljából szerepel.
Egy második profil megbízhatóan véd a cookie-k és a bejelentkezett munkamenetek átvétele ellen. A kutatók megállapításaival szemben azonban nem nyújt védelmet, mivel a domainközi adatlopás ugyanazon munkameneten belül történik, két olyan webhely között, amelyeket az ügynök egyébként is megtekinthet. Aki létrehozza a profilt, majd biztonságban érzi magát, az a probléma felét oldotta meg, és ezt tévesen a teljes megoldásnak tekinti.
A seattle-i kutatók messzebb mennek, mint bármely gyártó ajánlása. Azt tanácsolják a felhasználóknak, hogy kerüljék az ügynökös böngészőket. Kohlbrenner júniusban kijelentette, hogy a böngészőügynökök még nem készek a nyilvánosságra, Roesner pedig a fejlesztést a böngészőbiztonság terén egy nagy visszalépésnek nevezte a 30 éve épített azonos eredetű politika után.
Hogyan lehet minimálisra csökkenteni a kockázatot
Az ügynök átveszi a munkameneteidet. Futása alatt hozzáfér minden olyan fiókhoz, amelybe be vagy jelentkezve. Jelentkezz ki a banki, e-mail és felhőalapú tárolószolgáltatásokból, mielőtt feladatot adnál egy ügynöknek, vagy dolgozz egy második profilban, amelybe semmilyen szolgáltatásba nem vagy bejelentkezve.
A Brave-ben érdemes átnézni a beállításokat, mert ott már létezik a profilelválasztás, csupán be kell kapcsolni. Távolítsa el a jelszókezelő kiterjesztést az ügynökprofilból. Ne hagyja, hogy az ügynök összefoglaljon egy harmadik felek által kommentekkel teli oldalt, miközben egy másik lapon érzékeny tartalom van megnyitva. És kezelje minden megerősítő kérdést annak, ami. Ez az utolsó pont, ahol egy ember még megállíthatja a folyamatot.
Egyetlen gyártó sem közölte, hogy a tanulmányban feltárt biztonsági rés még mindig fennáll-e. A Google 2025 decemberére bejelentett egy eredet-alapú korlátot, amelyet az eredet-ellenőrzés egyszerűbb változataként írt le, amely csupán az írás-olvasható halmazt követi nyomon. Az a rész, amely a leírt esetet kezelné, a teszt idején még nem került kiadásra. Nincs nyilatkozat arról, hogy azóta kiadták-e. Ezt a kérdést kell feltenni a szolgáltatóknak, mielőtt nyitva hagyná a beérkező levelek mappáját ugyanabban a böngészőben.
Forrás(ok)
 Add as a preferred source on Google


